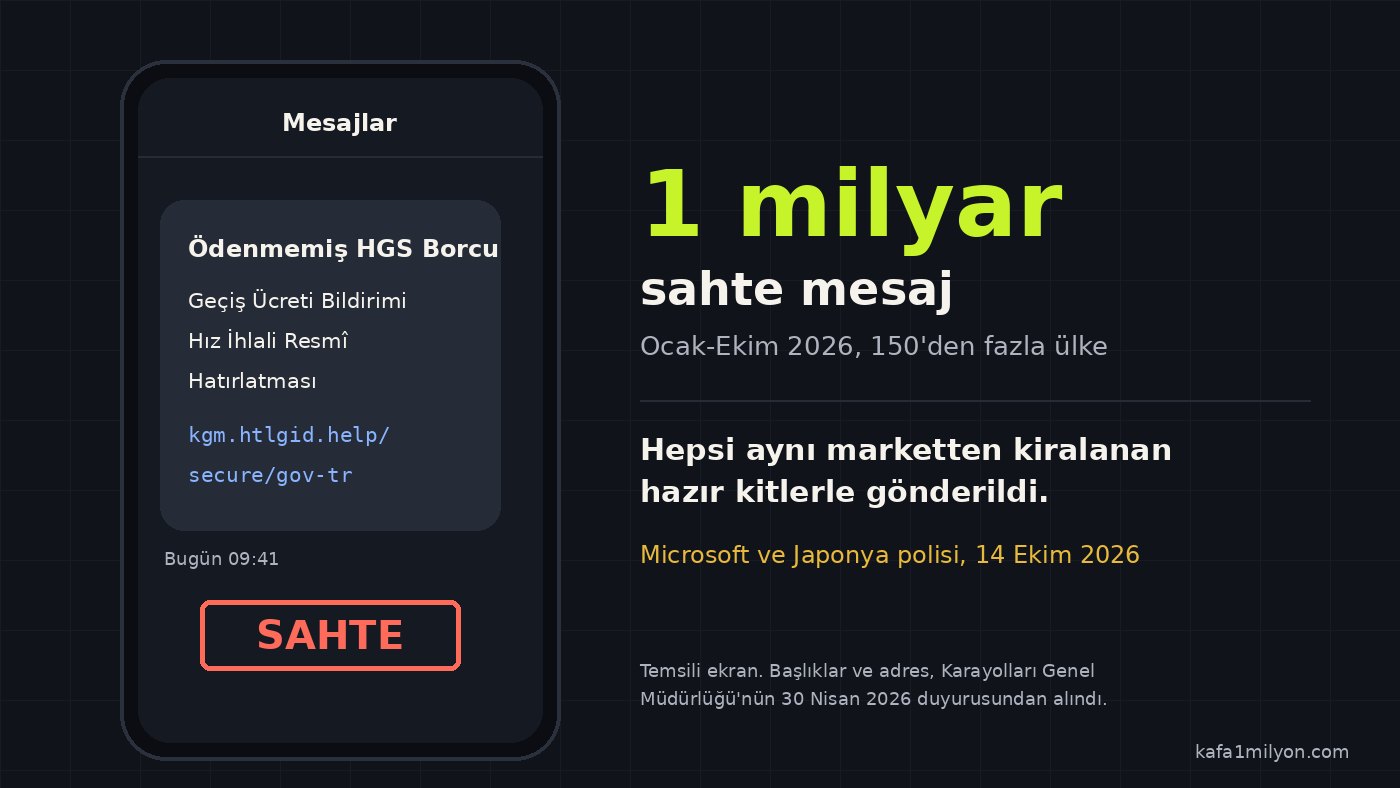
Karayolları Genel Müdürlüğü 30 Nisan 2026 akşamı sitesine kısa bir duyuru koydu. Bazı vatandaşlara "Ödenmemiş HGS Borcu", "Hız İhlali Resmî Hatırlatması" ve "Geçiş Ücreti Bildirimi" başlıklı SMS'ler gidiyordu. Mesajlardaki bağlantılar kurumun adresine benzetilmişti; duyuruda örnek olarak kgm.htlgid.help/secure/gov-tr gibi adresler sayıldı. Kurum, SMS ile ödeme bildirimi ya da borç uyarısı göndermediğini hatırlattı.1 PTT de kendi adıyla gelen sahte kargo mesajları için benzer duyurular yayımlamıştı.2
Bu tür mesajların nasıl üretildiğini Microsoft 14 Ekim'de ayrıntısıyla anlattı. Şirket, Japonya Ulusal Polis Teşkilatı'yla birlikte yürüttüğü soruşturmanın sonunda, Ocak 2026'dan bu yana 1 milyardan fazla sahte e-posta ve SMS'in gönderilmesini sağlayan bir yeraltı pazarını çökerttiğini duyurdu.3
- Japon polisinin bir SMS dalgasını izlerken hangi çevrim içi dükkâna ulaştığını anlattık.
- Dolandırıcılara kiralanan kitte kaç ülke için hazır şablon bulunduğu ve Türkiye'nin o listede yer alıp almadığı yazıda.
- Bankanın SMS ile gönderdiği tek kullanımlık kodun bu saldırıda neden işe yaramadığını açıkladık.
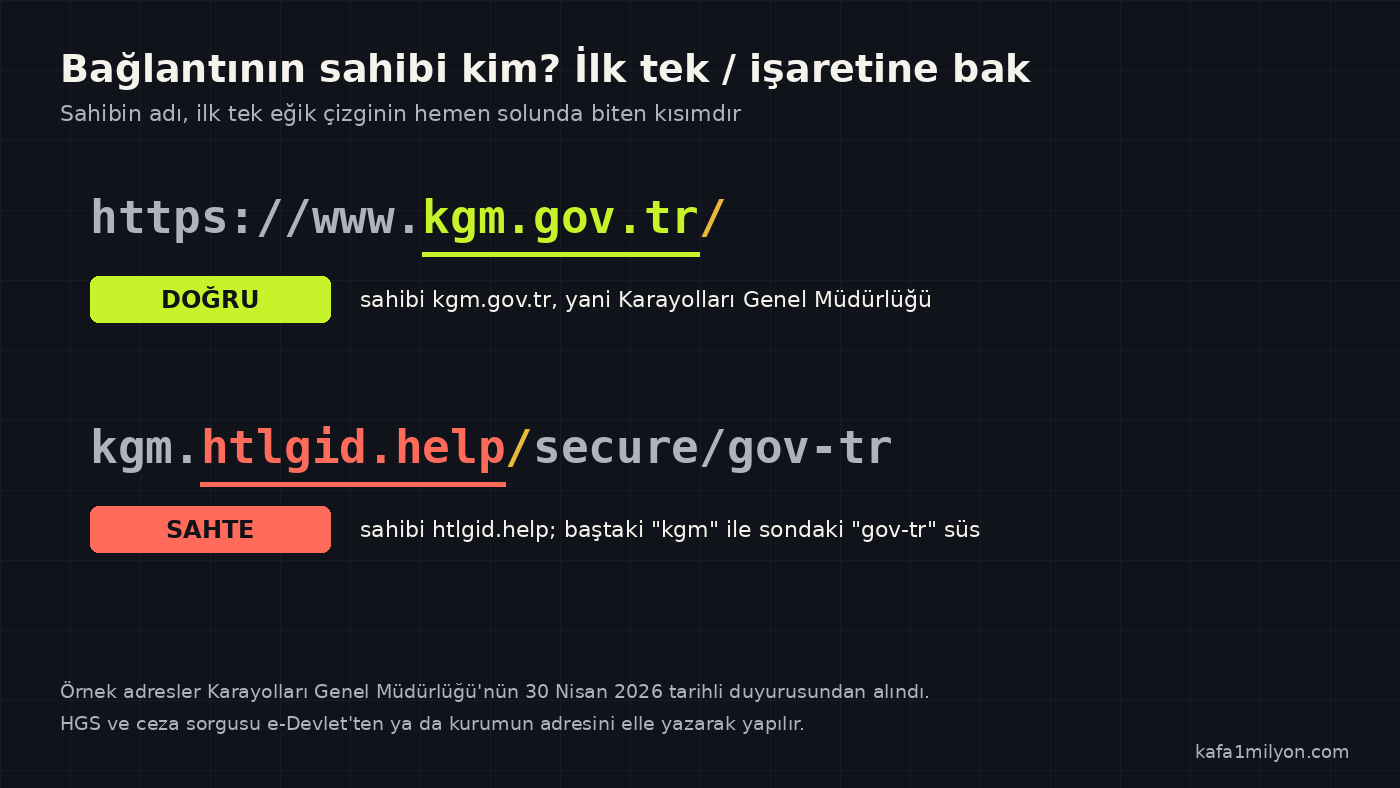
- Bir bağlantının kime ait olduğunu ona dokunmadan anlamanın yolunu bir grafikle gösterdik.
Japonya'daki SMS dalgasından bir dükkâna
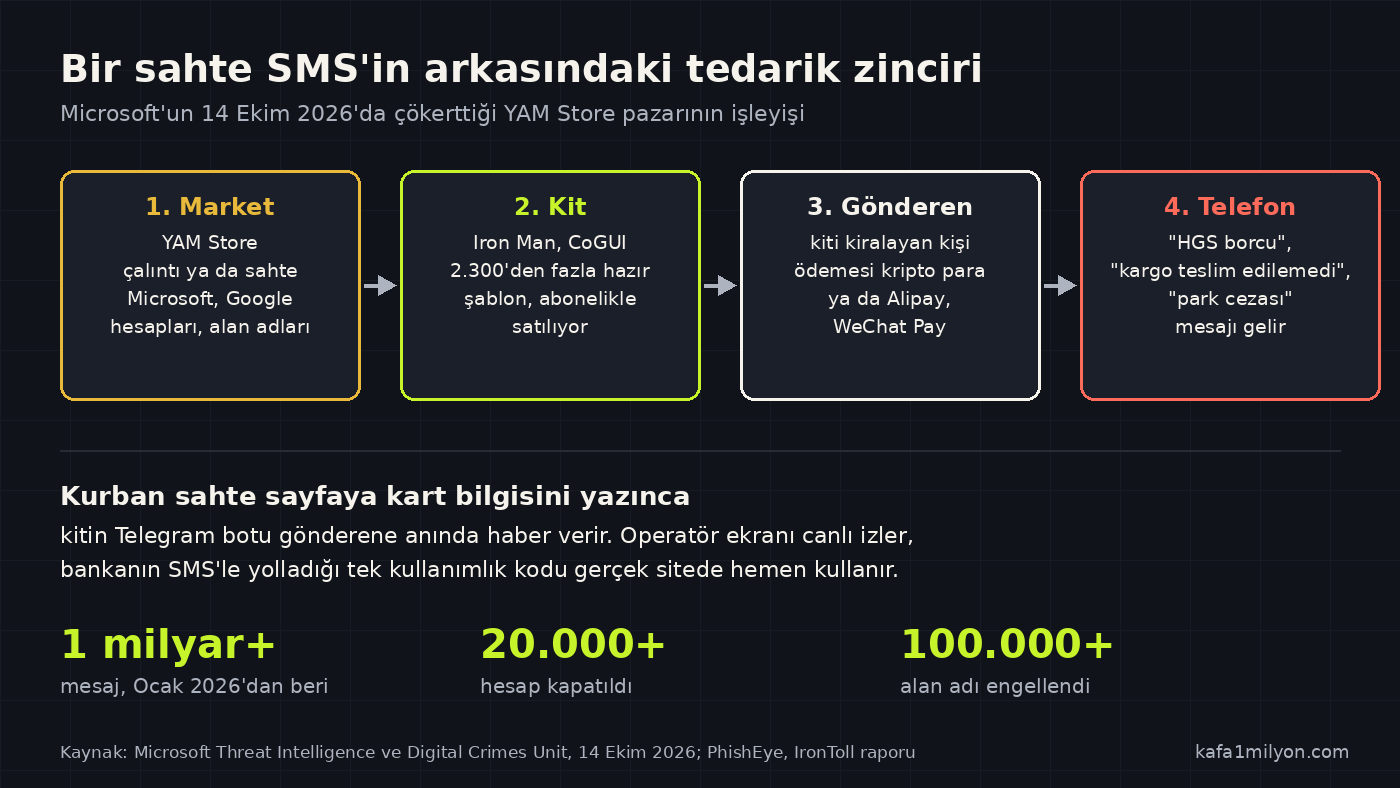
Soruşturma 2025'in sonunda başladı. Japonya Ulusal Polis Teşkilatı, ülkedeki insanları hedef alan sahte mesaj kampanyalarını Microsoft'a bildirdi. Ekipler tek tek dolandırıcılar bulmayı bekliyordu, iz onları Çince konuşulan bir suç pazarına götürdü. Pazarın adı YAM Store'du ve sıradan bir internet mağazası gibi çalışıyordu. Müşteri ürünlere bakıyor, fiyatları karşılaştırıyor, sahte ya da çalıntı Microsoft ve Google hesapları satın alıyordu. Microsoft dükkânın işleyişini kendi yaptığı kontrollü alışverişlerle doğruladı.3
Hesapların bir kısmı dolambaçlı bir yoldan üretiliyordu. YAM Store, derneklerin ve okulların süresi dolmuş alan adlarını alıyor, sitelerini yeniden kuruyor, kuruluş hâlâ çalışıyormuş gibi gösterip Microsoft 365 hesabı açıyordu. Bir örnekte, büyük olasılıkla yapay zekâyla yazılmış, aslında var olmayan bir derneğin sitesi kurulmuştu. Ödemeler Alipay, WeChat Pay ve kripto para USDT ile alınıyordu.4
Iron Man kitinde 2.300'den fazla hazır şablon
Pazarın asıl ürünü dolandırıcılık kitleriydi. CoGUI, Haozi ve Iron Man System adlı üç kit, bankaları, kargo şirketlerini, trafik ve otoyol idarelerini taklit eden hazır sayfalar ve mesaj metinleri sunuyordu. Kiti alan kişi web sitesi yazmakla uğraşmıyor; ülkeyi ve markayı seçip mesajı gönderiyordu. Microsoft'a göre Iron Man'in içinde 139'dan fazla ülke için hazırlanmış 2.335 şablon vardı. Kit Haziran 2026'da satışa çıktı ve CoGUI'nin yerini hızla almaya başladı.4
Güvenlik şirketi Resecurity kitin lisansını kendisi satın alıp kapalı bir laboratuvarda kurdu ve 130 ülke için 2.360 şablon saydı. Kataloğa yalnızca Mayıs 2026'da 322 yeni şablon eklenmişti, en yenisi 1 Ekim tarihliydi. Lisans gün gün işleyen bir abonelikti; panelin köşesinde bitişe kalan süre sayılıyordu.5
Türkiye de listede. Iron Man'i kullanan bir kampanyayı izleyen PhishEye ekibi, taklit edilen ülkeler arasında Türkiye'yi saydı ve kampanyanın adresleri arasında at-govt-tr.icu diye bir alan adı buldu. Aynı rapora göre bu adresler bir iki günde bir değiştiriliyordu.6 Proofpoint de aynı kit ailesinin 1 Temmuz ile 17 Eylül 2026 arasında 3.788 ayrı adres kullandığını hesapladı.7 Bir adres kara listeye girene kadar gönderen çoktan yenisine geçmiş oluyor. Karayolları'nın Nisan'da uyardığı mesajların hangi kitle gönderildiğini ise bilmiyoruz; bu bağlantıyı açıklayan bir kurum olmadı.
SMS'le gelen kod bu saldırıyı durdurmuyor
Kitlerin en tehlikeli parçası, kurban sayfaya bilgi yazdığı anda devreye giriyor. Iron Man'in ayarlarında bir Telegram botu bulunuyor. Kurban kart numarasını ya da şifresini girdiği an bot, kiti kiralayan kişiye bildirim gönderiyor.4 Karşıda canlı bir operatör oturuyor ve kurbanın bir sonraki ekranda ne göreceğine elle karar veriyor. Banka o sırada telefonuna tek kullanımlık bir kod yollarsa, sahte sayfaya yazdığın kod saniyeler içinde gerçek sitede kullanılıyor.6
PhishEye bu yüzden SMS ile gelen tek kullanımlık kodun bu tür saldırıda çok az koruma sağladığını yazıyor. Geçiş anahtarında durum farklı. Parola yerine telefonun ya da bilgisayarın kimliğini doğrulayan bu yöntem (İngilizcesiyle passkey) yalnızca gerçek sitenin adresinde çalışıyor, sahte sayfaya kod vermiyor.6 Microsoft da mesaj ne kadar resmî görünürse görünsün bağlantıya dokunmamayı, kurumu kendi bildiğin adresten ya da telefonundan aramayı öneriyor.4
Bağlantının sahibini okumak
Karayolları'nın örneğindeki sahte adres "kgm" ile başlıyor, "gov-tr" ile bitiyordu. Adresin kime ait olduğunu ilk tek eğik çizginin hemen solu gösteriyor ve orada htlgid.help yazıyor. Kurumun gerçek adresi kgm.gov.tr ile bitiyor. PTT de ptt.gov.tr uzantısı taşımayan hiçbir bağlantının kendisinden gelmediğini duyurmuştu; gönderi takibi gonderitakip.ptt.gov.tr üzerinden yapılıyor.2 HGS ya da hız cezası sorgusu için Karayolları'nın gösterdiği yer e-Devlet.1
Türkiye'de bu adresleri kapatma işi Ulusal Siber Olaylara Müdahale Merkezi'nde, yani USOM'da. Ulaştırma ve Altyapı Bakanı Abdulkadir Uraloğlu'nun açıkladığı rakama göre USOM, 2025'in Ekim ayına kadar dolandırıcılık amacıyla kurulmuş 74 bin 205 alan adını tespit edip erişime kapattı.8
Microsoft, 14 Ekim'de YAM Store'a bağlı 20 binden fazla hesabı kapattığını ve taklitte kullanılan 100 binden fazla alan adını engellediğini açıkladı. Florida Güney Bölge Mahkemesi'nden aldığı kararla üç hizmetin altyapısındaki alan adlarına da el koydu. Şirket bu üç hizmetin daha büyük bir ağın yalnızca bir parçası olduğunu kendisi de yazıyor.3 Kitin çalışması satıcının lisans sunucusuna bağlı. Resecurity'nin laboratuvarında panel, satıcının sunucusuna yaklaşık her 20 saniyede bir bağlanıp aboneliğin sürüp sürmediğini soruyordu; o sunucu kapanırsa kiti kiralayan herkesin paneli aynı anda kilitleniyor.5 Microsoft, 14 Ekim'deki el koymanın Iron Man'in lisans sunucusunu da kapsayıp kapsamadığını açıklamadı.
Dipnotlar ve Kaynaklar
- Karayolları Genel Müdürlüğü (30 Nisan 2026). "Kamuoyunun Dikkatine". kgm.gov.tr ↩
- PTT AŞ, "Kamuoyu Bilgilendirmesi" ve "PTT AŞ dolandırıcılık faaliyetlerine karşı vatandaşları uyarıyor". ptt.gov.tr, ptt.gov.tr ↩
- Steven Masada, Microsoft On the Issues (14 Ekim 2026). "Disrupting the service economy behind transnational cybercrime operations"; Japonya Ulusal Polis Teşkilatı basın açıklaması (15 Ekim 2026). blogs.microsoft.com, npa.go.jp ↩
- Microsoft Threat Intelligence ve Digital Crimes Unit, Microsoft Security Blog (14 Ekim 2026). "The hidden network: Inside the phishing infrastructure ecosystem powering global cybercrime". microsoft.com ↩
- Resecurity (Ekim 2026). "Iron Man & YamStore: Powering a Global Phishing-as-a-Service Ecosystem". resecurity.com ↩
- PhishEye (2026). "IronToll: Global Government-Impersonation PhaaS". phisheye.com ↩
- Proofpoint Threat Research (14 Ekim 2026). "Disruption Targets Major Chinese-Language Phishing Kits with Japanese Focus". proofpoint.com ↩
- Ulaştırma ve Altyapı Bakanlığı, "2 bin 374 kurumla siber saldırılara karşı birlikte çalışıyoruz"; Anadolu Ajansı (Ekim 2025). uab.gov.tr, aa.com.tr ↩
Kerem
İstanbul'da yaşıyor. Teknoloji yazıyor.