25 Ekim 2026'da acilan bir issue, Postman masaustu uygulamasinin acilis sonrasi baska araclarin ayarina dokundugu iddiasini teknik kayitlarla ortaya koydu.1 Baslik sertti, yorumlar daha da sertti, fakat kaydin en kritik kismi su: rapor sahibi dogrudan veri sizmasi kaniti sundugunu soylemiyor. Tartisma, izinsiz entegrasyon ve guven siniri ihlali ustunden yuruyor.
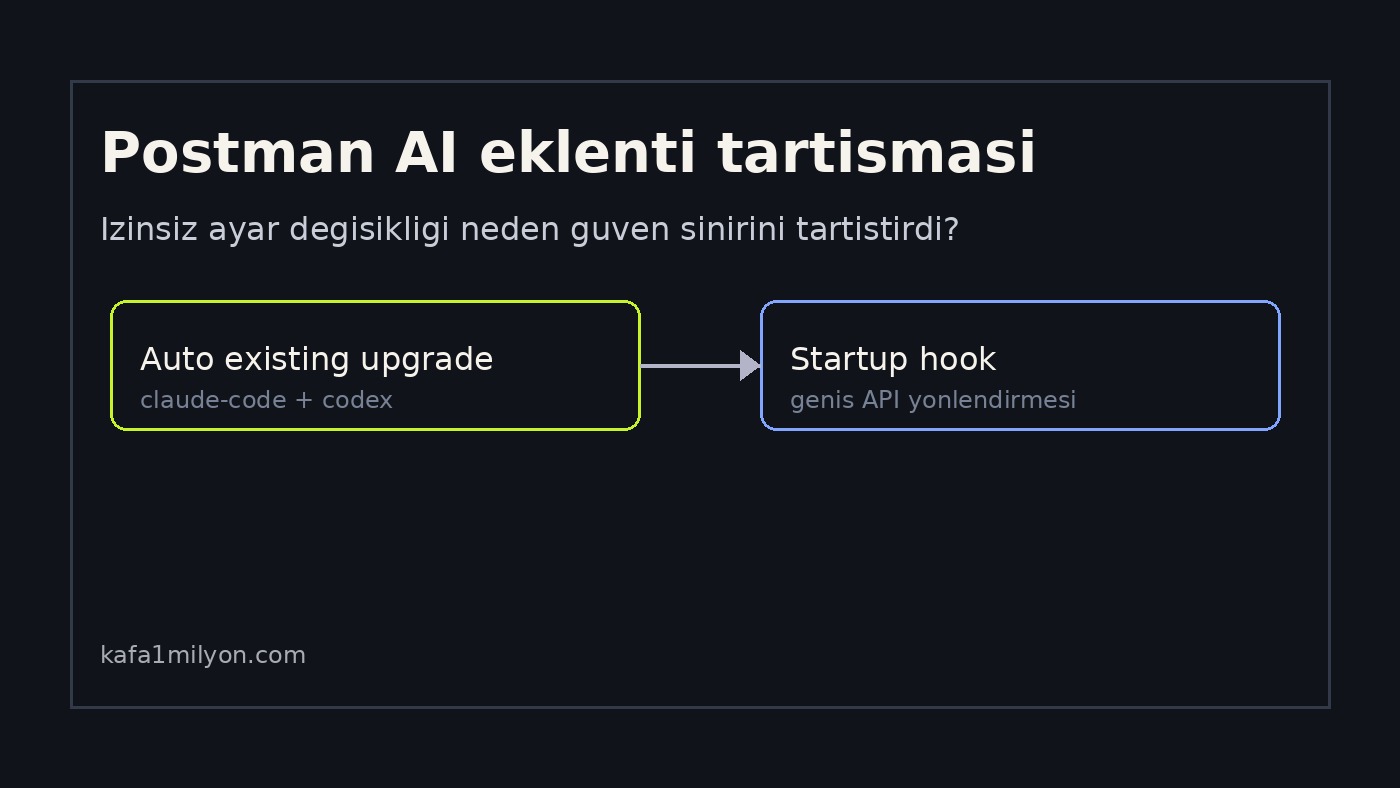
Issue metninde Postman logundan alinan iki satir var. Bu satirlarda auto-existing-upgrade kaynagi ile claude-code:installed ve codex:installed sonucu birlikte gorunuyor. Yani iddia, yeni kurulum degil mevcut kullanici guncellemesinde otomatik adim calismasi. Bu ayri bir kategori; cunku gelistirici zihninde "guncelleme" ile "diger ajanlara kurulum" ayni seyi ifade etmiyor.
- Issue kaydinda neyin kanitlandigi, neyin kanitlanmadigi net cizgilerle ayriliyor.
- Kurulum adimi ile veri aktarimi iddiasi ayni torbaya konunca neden teknik tablo bozuluyor, bunu aciyoruz.
- Mayis 2026'daki VS Code ayar enjeksiyonu sikayetleri bu olayla nasil ayni guven desenine oturuyor.
- API ekibi icin uygulanabilir kontrol listesi: eklenti, hook ve uzak MCP izinleri nasil ayrilmali.
Kayitlarda ne var, ne yok
Issue #14370 icindeki teknik kisim uc ayri iddiayi birbirinden ayiriyor. Log satiri otomatik calisan kurulum adimini isaret ediyor. Dosya kayitlarinda Codex ve Claude Code tarafinda plugin izleri gorunuyor. Startup hook metni ise API gorevlerinin genis bir bolumunu Postman becerisine yonlendiren bir dil kullaniyor.1 Bu uc madde denetlenebilir dosya ve zaman damgasiyla yazildigi icin toplulukta hizla karsilik buldu.
Ayni issue icinde bir baska cumle cok onemli: "Bu rapor istenmeyen entegrasyonu gosteriyor, veri exfiltration kaniti oldugunu iddia etmiyor." Bu not teknik tartismada frene basiyor. Cunku guvenlik olaylarinda iki seyi karistirmak kolaydir: yetkisiz davranis ile dogrulanmis veri cikisi. Ilki guven problemi yaratir, ikincisi ihlalin oldugunu dogrular. Burada izinsiz degisiklige dair guclu izler var, acik veri cikisi kaniti ise yok.
Yine de bu ayrim olayi hafifletmiyor. Uretim ekiplerinde onaysiz davranis degisikligi tek basina kritik olay sayiliyor. Cunku bugun veri cikisi yoksa bile yarin baska bir hostta veya baska bir plugin surumunde dogrudan aktarim riski acilabiliyor. Bu yuzden denetimde ilk soru "Ne cikti?" kadar "Kim neyi izinsiz acti?" oluyor.
- #14370
- Otomatik plugin kurulumu iddiasini belgeleyen ana issue numarasi.GitHub, postman-app-support
- 25 Ekim 2026
- Tartismayi baslatan issue acilis tarihi.GitHub issue zaman damgasi
- 2 host
- Raporlarda en sik gecen hedefler Codex ve Claude Code.Issue #14370 govdesi
Bu, tekil bir patlama degil
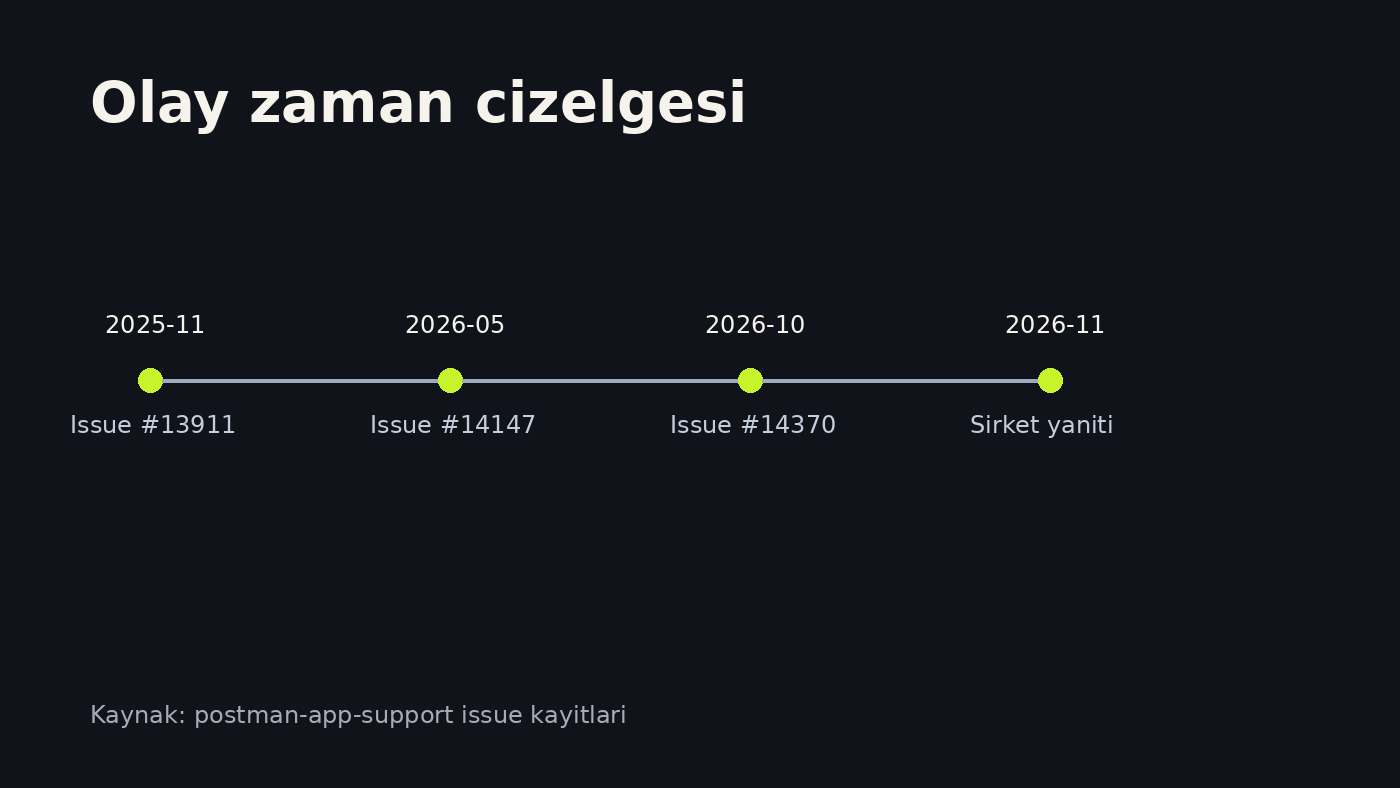
Mayis 2026'da acilan Issue #14147 farkli bir urunu, Postman VS Code eklentisini isaretliyordu. Sikayette, eklentinin chat.instructionsFilesLocations alanina mutlak gecici dizin yollari yazdigi ve VS Code sema hatasi uretdigi anlatildi.2 Teknik seviyede konu baska gorunse de desen ayni: kullanicinin dogrudan secmedigi bir ayar, gelistirici aracinin davranisini degistiriyor.
Daha eski Issue #13911 de benzer bir rahatsizlik bildiriyor. Orada kullanici, Postman eklentisinin Copilot tarafinda istenmeyen instruction kaynagi gibi gorunmesine itiraz ediyor.3 Uc kayit yan yana kondugunda tartismanin neden "tek bug" diye kapanmadigi anlasiliyor. Toplulugun refleksi yalnizca bir satir loga degil, birikmis guven asinisina tepki veriyor.
Postman ne diyor, neden ikna zor
Issue altinda Postman adina yapilan resmi yanit, kurulumun kullanicilara kolaylik amaciyla paketlendigi yonunde. Ayni mesajda "ozellikle mevcut kullanicilar icin opt-in daha acik olacak" ifadesi de yer aliyor.1 Bu metin tansiyonu dusurmeye calisiyor, fakat gelistirici tarafinda eksik kalan sey su: mevcut davranisin varsayilan olarak durdurulduguna dair acik bir taahhut yok.
Guven krizlerinde dil kadar siralama da onemlidir. Once "neden boyle yaptik" anlatildiginda, topluluk bunu savunma olarak okur. Once "varsayilani kapattik" denildiginde, teknik ekip daha sakin dinler. Tartismanin buyumesinin bir nedeni de bu iletisim sirasi oldu.
API ekipleri icin cikarim net
Bu olay belirli bir markadan daha buyuk bir tasarim sorunu gosteriyor. Bir arac, baska bir arac adina startup talimati yazabiliyorsa, kullanici "kurulum" ile "davranis degisimi" arasindaki cizgiyi kaybeder. Bu cizgi kayboldugunda ekipte iki sey olur: guven asinir ve denetim maliyeti artar.
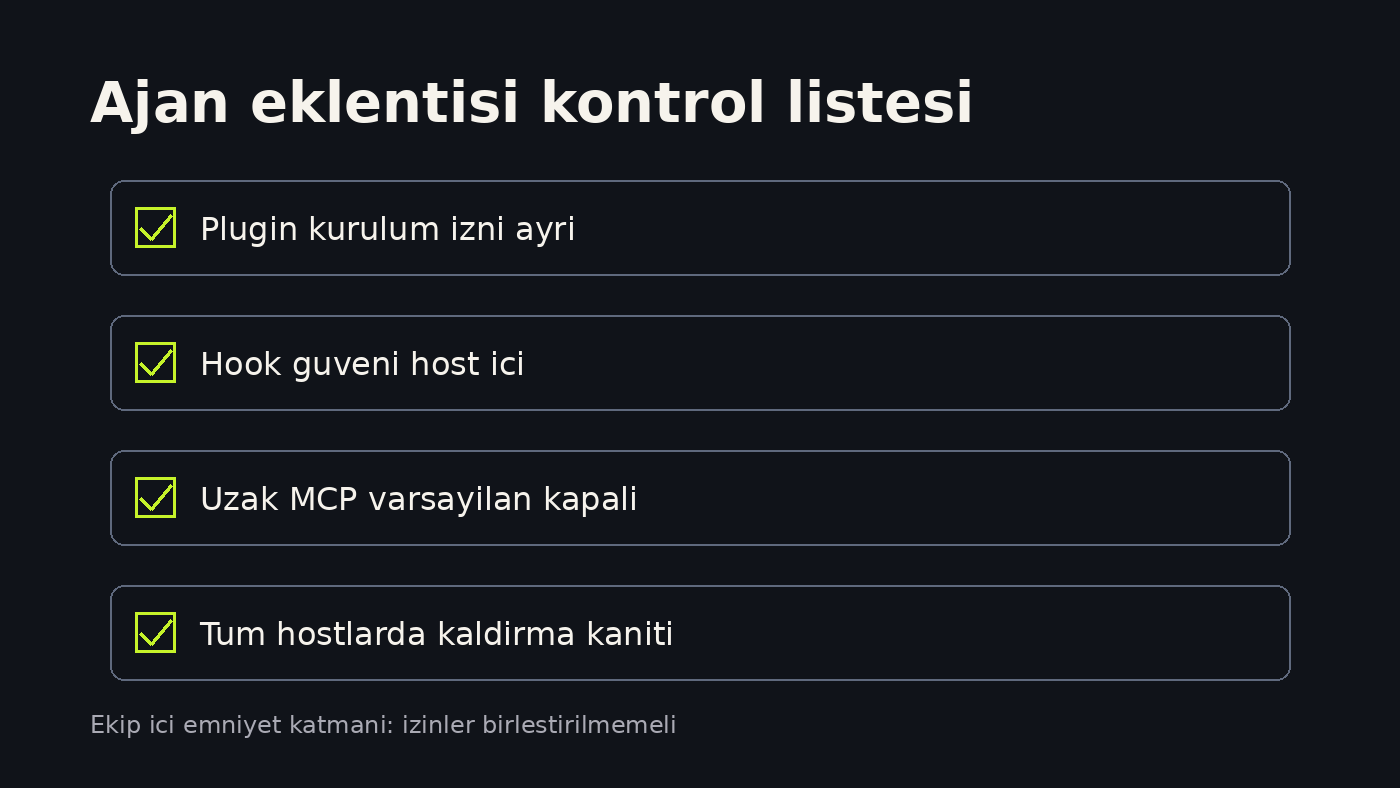
Pratik kontrol listesi kisa tutulabilir. Bir: eklenti kurulumu ayri onay, default kapali. Iki: hook guven kaydi sadece hedef ajanin kendi ekranindan acilabilsin. Uc: uzak MCP tanimi eklense bile kimlik dogrulama tamamlanmadan aktif olmasin. Dort: kaldirma adimi tum hostlarda dogrulanabilir rapor uretsin. Bu dort adim yoksa, "kolay kurulum" sozu guvenlik ekibi icin risk transferine donusuyor.
Ekipler icin bir baska pratik adim da degisim gunlugu. Ajan ayarina yazan her kurulum, host bazinda tarih ve surumle kayda alinmazsa olay sonrasi geri izleme neredeyse imkansiz oluyor. Bu tur kayitlar denetim icin yuk degil, sonraki krizi saatler yerine dakikalar icinde sinirlamanin en ucuz yolu.
Postman tartismasi bugun kapanmasa da teknoloji ekipleri icin veri guvenligi dersi acik: agent ekosisteminde gercek opt-in, yalnizca metin degil teknik bir kilit olmali; cunku kayittaki otomatik kurulum satiri 2026-10-24T09:34:14.418Z zaman damgasiyla zaten tarihe girdi.
Dipnotlar ve Kaynaklar
- postmanlabs/postman-app-support Issue #14370 (2026). "[SEVERE] Desktop auto-installs Codex/Claude plugins; installer attempts to trust its own startup hook". Issue govdesi, log alintisi, topluluk yorumlari ve Postman adina verilen yanit. github.com ↩
- postmanlabs/postman-app-support Issue #14147 (2026). "VS Code extension injects absolute temp paths into chat.instructionsFilesLocations that fail schema validation". VS Code sema uyumsuzlugu sikayeti. github.com ↩
- postmanlabs/postman-app-support Issue #13911 (2025). "Postman VS Code Extension Is Automatically Added to Copilot chat.instructionsFilesLocations". Erken donem ayar kirliligi raporu. github.com ↩
Kerem
Istanbul'da yasiyor. Teknoloji yaziyor.