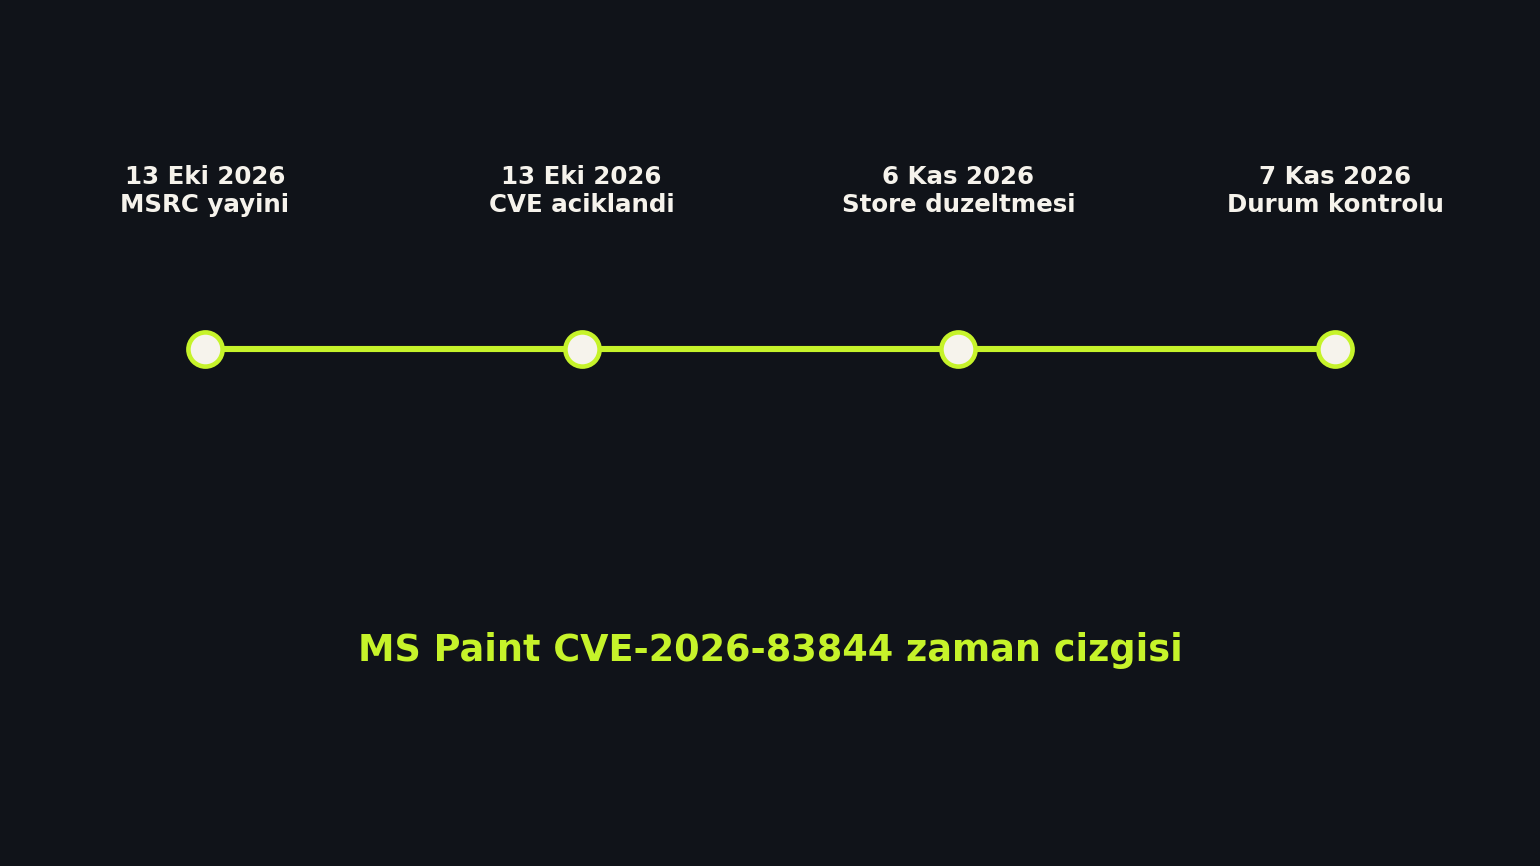
Microsoft'un Ekim 2026 guvenlik paketinde gecen CVE-2026-83844, MS Paint icin tanimlanan bir uzaktan kod calistirma acigi. Kayit metni kisa ama sonuca dogrudan gidiyor: ag uzerinden tetiklenebilen bir senaryoda saldirganin kod calistirma riski var.1 CVSS puani 8.1 ve vektor AV:N/PR:N/UI:N olarak geciyor. Yani hesaba giris izni ya da kullanici tiklamasi gibi ek bir kosul gerekmiyor.
Buradaki ayirt edici nokta, duzeltmenin dagitim yolu. Bu yama Windows Update akisina degil, Microsoft Store uygulama guncellemesine bagli. Microsoft CVRF kaydi acik sekilde "Store App" remediations satiri veriyor ve hedef surumu 11.2609.401.0 olarak yaziyor.1 Bilgisayarin "guncel" gorunmesi tek basina yeterli degil; Paint surumu eskiyse risk acik kalabiliyor.
- CVE-2026-83844 kaydindaki teknik ifadenin son kullanici tarafinda neye donustugunu adim adim ayirdik.
- Neden bu acikta "Windows guncel" demenin tek basina guvence olmadigini, Store dagitimi farkiyla anlattik.
- Kurumsal ekiplerin kullanici bazli ve provisioned paket kontrolunu neden birlikte yapmasi gerektigini netlestirdik.
- Bugun alinacak pratik aksiyonu tek satirda biraktik: hangi surumde kalman gerektigini acik yazdik.
Teknik kayit ne diyor, kullanici ne anlamali?
CVE.org kaydinda etkilenen aralik "11.0.0.0'dan kucuk 11.2609.401.0" olarak geciyor.2 Bu ifade pratikte su anlama geliyor: Paint uygulaman bu surumun altindaysa aciga dahil kabul ediliyorsun. NVD tarafi da ayni acigi "Out-of-bounds read" (CWE-125) ve 8.1 puanla listeliyor; kaydin durumunu da "Undergoing Analysis" olarak tutuyor.3 Teknik analiz suruyor olsa da temel risk modeli degismiyor.
Sahada en sik hata, sistem yamasi tamamlaninca uygulama yamasinin da tamamlandigini varsaymak. Bu olayda o otomatik bag kurulmus degil. Store uygulamalari hesap bazli yuklendigi icin ayni cihazda bir kullanici guncel, digeri eski surumde kalabiliyor. Kurumsal ortamda VDI ve paylasilan cihaz kullanan ekiplerde bu fark daha belirgin oluyor.
Neden kullanici bazli kontrol gerekiyor?
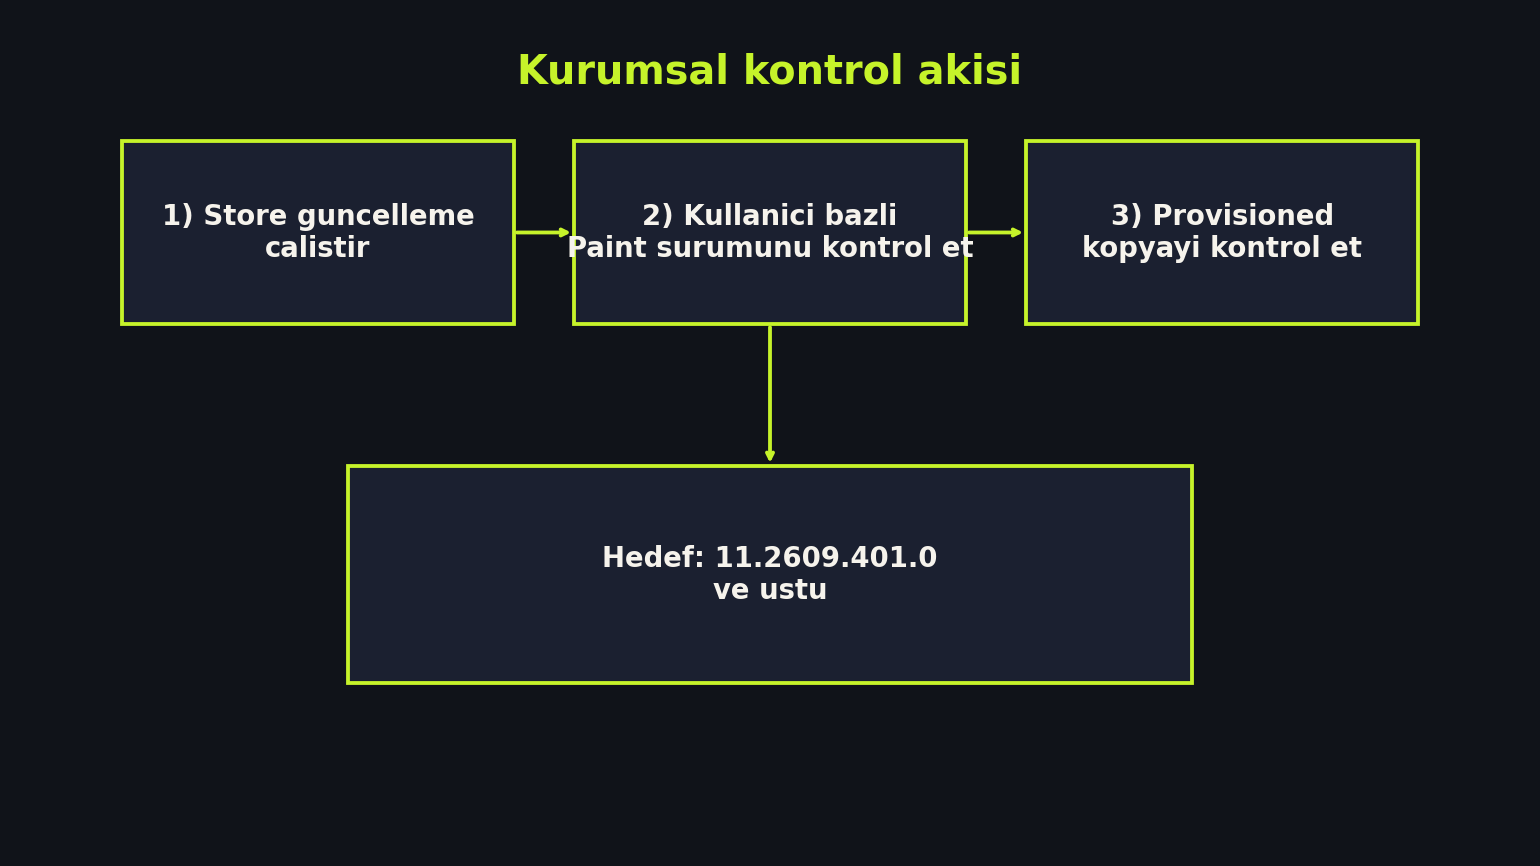
Microsoft'un Appx yonetim modeli bu sorunun cevabini veriyor. `Get-AppxPackage -AllUsers` komutu cihazdaki kullanici hesaplarina yuklu paketleri listeliyor; `Get-AppxProvisionedPackage -Online` ise yeni acilacak hesaplara otomatik kurulan provisioned kopyalari gosteriyor.4 Tek bir oturumda baktigin sonuc, tum makineyi temsil etmeyebilir.
Bu ayrim yalnizca buyuk sirket sorunu degil. Evde birden fazla hesap kullanilan bilgisayarlarda da ayni tablo cikabilir. Cocuk hesabi, misafir hesabi ya da ikinci is hesabi eski Paint paketiyle kalirsa acik teknik olarak cihazdan tamamen temizlenmis sayilmiyor. Uygulama guvenligi artik sadece "isletim sistemi yama seviyesi" meselesi degil, paket dagitimi disiplini meselesi.
Kurumlarda bu konuya bir de gorunurluk sorunu ekleniyor. Envanter araci yalnizca sistem yamasina bakiyorsa Paint gibi Store kanalindan gelen paketleri kacirabiliyor. Bu da raporda "tum istemciler guncel" gorunurken gercekte cihazlarin bir kisminin acik kalmasina yol aciyor. Burada dogru olcu, isletim sistemi build'i degil uygulama build'i. CVE kaydinda yazan surum sinirini envanter kolonuna acikca koymadigin anda takip zorlasiyor.
- 8.1
- CVE-2026-83844 icin CVSS 3.1 taban puani.MSRC / NVD, Ekim 2026
- 11.2609.401.0
- MSRC kaydinda verilen guvenli Paint surumu.MSRC CVRF Remediation
- 0
- CISA KEV katalogunda 7 Kasim 2026 itibariyla bu CVE icin kayit yok.CISA KEV feed
Bugun ne yapmali?
Ilk adim basit: Microsoft Store'da guncellemeleri calistir ve Paint surumunu kontrol et. Sadece "Windows update bitti" satirina bakip gecme. Kurumsal tarafta Intune veya benzeri yonetim araclariyla Store app scan tetiklenebiliyorsa bunu merkezi olarak kosturmak daha temiz sonuc veriyor. Sonra kullanici bazli paket ve provisioned paket listesini al, eski kalanlari temizle.
Ev kullanicisinda da minik bir kontrol listesi ise yariyor. Birinci adimda Store Library ekraninda "Get updates" calistir. Ikinci adimda Paint'i acip ayarlar tarafindan surum numarasini kontrol et. Ucuncu adimda ortak kullanimli cihazsa diger hesapta da ayni surume bak. Bu uc adim bir dakikadan biraz uzun suruyor ama acik kalma olasiligini belirgin sekilde dusuruyor.
Bu CVE'nin bugune kadar aktif istismar listesine girmemis olmasi rahatlatici bir veri, ama savunma takvimi degistirmiyor. CISA KEV'de olmamasi "yama bekleyelim" demek degil; sadece sahadaki aktif kampanya bilgisinin su an icin sinirli oldugunu soyluyor.5 Guvenli taraf, hedef surume gecip kontrol ciktisini kayda almak.
MSRC notlarinda saldiri karmasikligi yuksek olarak geciyor. Bu etiket bazen yanlis okunuyor ve aciliyetin dustugu saniyor. Oysa yuksek karmasiklik, acik degeri dusuk demek degil; sadece saldirganin basarili olmasi icin daha fazla kosul gerektigini anlatir. Yamaya gecis gecikirse bu kosullari birlestiren saldiri zinciri cikabilir. Guvenlik operasyonunun isi, bu noktayi "olasi ama kritik" sinifinda tutmak.
Bu yazinin tek hukmu net: CVE-2026-83844 icin cihazinda bakacagin satir Paint surumu olmali ve hedef de MSRC kaydindaki 11.2609.401.0 esigi, yani 7 Kasim 2026 itibariyla 11.2609.401.0 ve ustu.
Dipnotlar ve Kaynaklar
- Microsoft Security Response Center, "CVE-2026-83844" ve CVRF 2026-Oct dokumani (erisim: 7 Kasim 2026). msrc.microsoft.com · api.msrc.microsoft.com/cvrf/v3.0/cvrf/2026-Oct ↩
- CVE Program API kaydi, "CVE-2026-83844" (erisim: 7 Kasim 2026). cveawg.mitre.org ↩
- NIST NVD, "CVE-2026-83844" (erisim: 7 Kasim 2026). services.nvd.nist.gov ↩
- Microsoft Learn, Appx package yonetim komutlari: Get-AppxPackage ve Get-AppxProvisionedPackage (erisim: 7 Kasim 2026). ↩
- CISA, Known Exploited Vulnerabilities Catalog JSON feed (erisim: 7 Kasim 2026). cisa.gov KEV feed ↩
Kerem
Istanbul'da yasiyor. Teknoloji yaziyor.