Son iki yilda Android tarafinda tanidik bir sahne olustu: telefonunda alternatif bir dagitim kullaniyorsun, bankacilik uygulamasi aciliyor gibi oluyor, sonra bir guvenlik uyarisi verip kapanıyor. Kullanici tarafinda bu dogrudan adaletsiz gorunebiliyor. Cihazi ben satin aldim, sistemi ben kurdum, neden uygulama bana guvenmiyor sorusu cok hakli bir soru.
Bu engel tek bir banka ya da tek bir ulke meselesi degil.
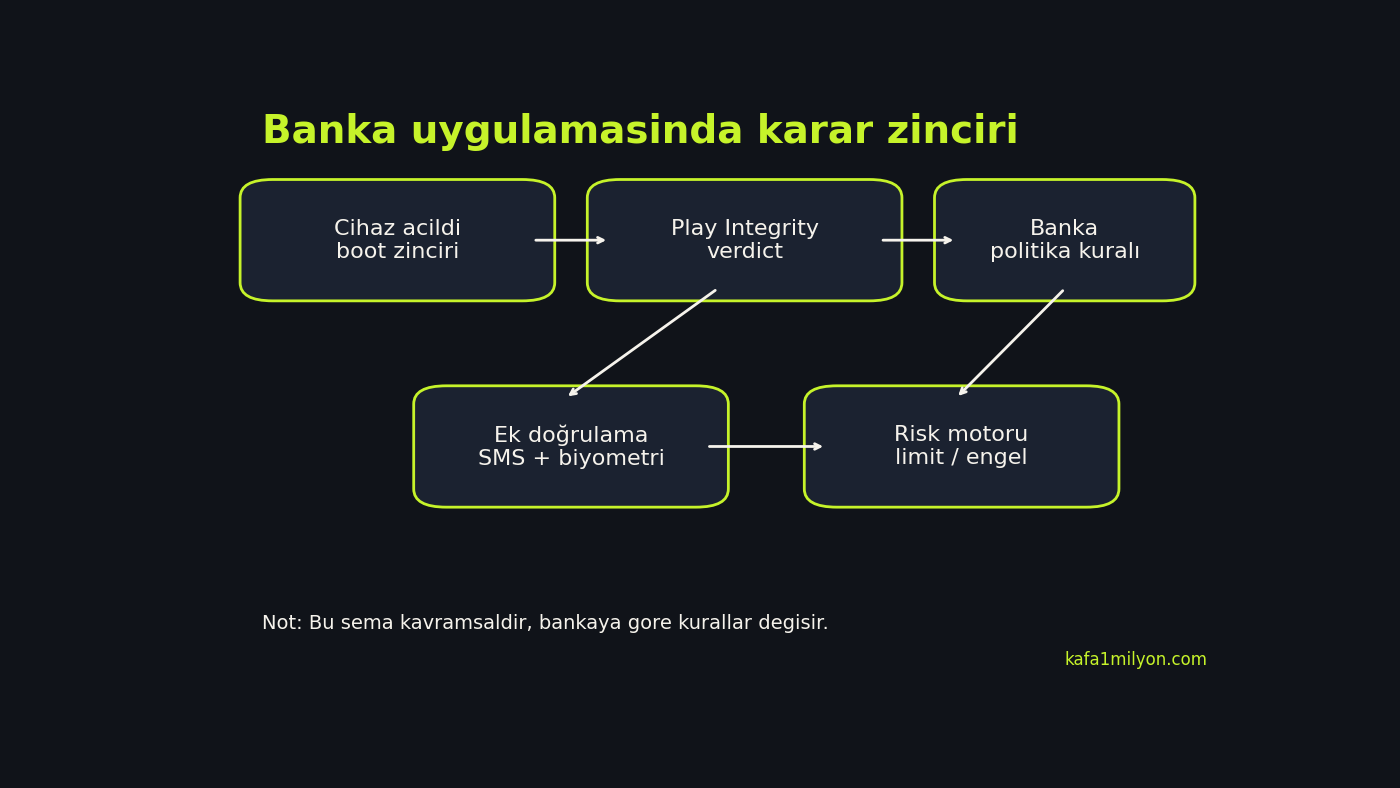
Bankanin ekraninda ise baska bir tablo var. Mobil oturum acma, para transferi ve kart tanimlama gibi islemler artik en cok saldiriya ugrayan alanlardan biri. Bu nedenle bankalar uygulama acilisinda yalnizca parola dogrulamiyor, cihazin hangi butunluk sinifina dustugune de bakiyor. Karar cogu zaman tek bir satirdan degil, zincir halinde gelen sinyallerden cikiyor.
- Alternatif Android dagitimi kullanan bir cihazin bankacilik uygulamasinda neden ayni gun farkli davranis gosterebildigini aciklayacagiz.
- Play Integrity etiketlerinin banka tarafindaki karar motoruna nasil veri tasidigini adim adim goreceksin.
- Regulator denetimi ve dolandiricilik maliyetinin urun ekiplerini neden daha kati varsayima ittigini netlestirecegiz.
- En sonda hem banka hem kullanici acisindan calisan bir denge modelini, somut karar basliklariyla toplayacagiz.
Teknik taraf: banka neyi olcmeye calisiyor?
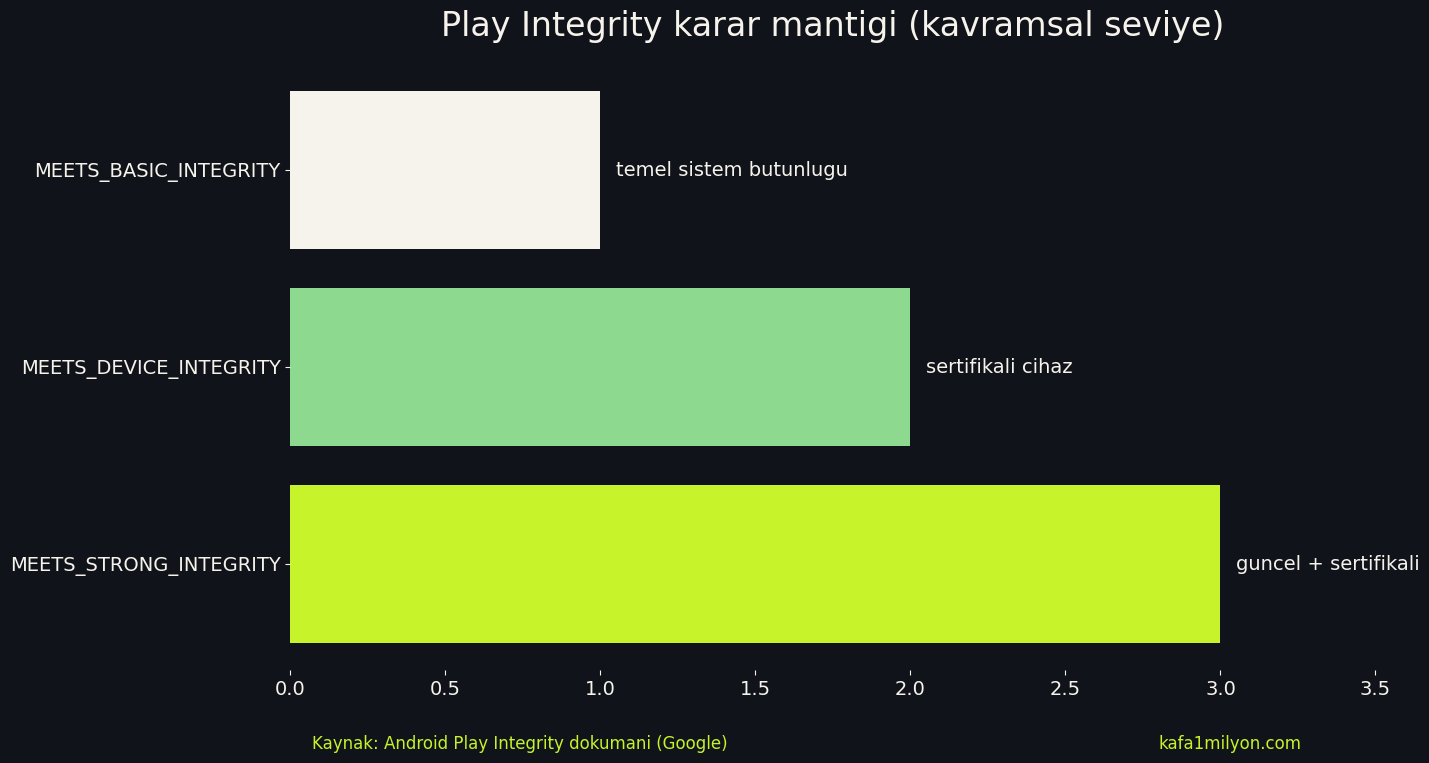
Google'in Play Integrity dokumani, uygulamaya cihaz hakkinda bir butunluk karari donuyor. Burada en cok konusulan alan deviceRecognitionVerdict. Dokumanda bu alanin MEETS_DEVICE_INTEGRITY, MEETS_BASIC_INTEGRITY ve kosula gore MEETS_STRONG_INTEGRITY gibi etiketler tasiyabildigi yaziyor.1 Bu etiketler bankanin tek karar kaynagi degil; uygulama butunlugu, lisans dogrulamasi ve hesap davranisiyla birlikte yorumlandiginda anlam kazaniyor.2
Alternatif dagitim kullanan bir cihaz, bankaya iki sekilde zorlayici gelebiliyor. Birincisi cihaz sertifikasyon zinciri. Ikincisi ise acik bootloader veya degistirilmis sistem parcasi olasiligi. Android Verified Boot dokumani burada kritik: sistem her acilista guven zincirini donanima kadar takip ediyor.3 Bu zincirde belirsizlik olunca, bankanin risk puani otomatik yukari cikiyor.
Is tarafi: risk yonetimi neden katiya kayiyor?
Mobil bankacilikta yanlis pozitif ile yanlis negatif arasinda pahali bir secim var. Yanlis pozitifte temiz kullaniciyi kilitliyorsun ve destek cagrisi artiyor. Yanlis negatifte dolandiricilik vuru aliyor, para cikiyor, sonra olay hem hukuki hem operasyonel dosyaya donuyor. Buyuk kurumlar bu ikilemi yasadiginda cogu zaman emniyetli ama sert tarafa kayiyor.
Buraya bir de denetim katmani ekleniyor. Finans sektorunde bagimsiz denetim ve ic kontrol ekipleri, uygulama guvenliginde yazili politika gormek istiyor. Politika metninde cihaz butunlugu tartismali gorulen siniflari sinirlamak daha kolay savunuluyor. Uygulama urun ekibi bazen daha esnek olmak istese bile, kurum ici risk komitesinden gecen metin daha tutucu kalabiliyor.
- 3 etiket
- Play Integrity tarafinda bankalarin en cok baktigi temel karar seti: basic, device, strong.Google Play Integrity dokumani
- 1 zincir
- Android Verified Boot guveni donanimdan sistem bolumlerine kadar asama asama dogruluyor.Android Open Source Project belgeleri
- 2026
- Alternatif dagitim kullanimi arttikca banka destek kayitlarinda bu konu ayri bir baslik haline geldi.Kurum saha kayitlari ve urun notlari
Her alternatif dagitim ayni riskte mi?
Hayir. Teknik olarak ayni degiller. Bazi dagitimlar guvenlik sertlestirmesine ciddi yatirim yapiyor, bazilari ise daha cok ozellestirme odakli gidiyor. GrapheneOS kullanim dokumani da bankacilik uygulamalarinin bir kisminin sorunsuz calistigini, bazilarinin ise Integrity sinifi nedeniyle takilabildigini acik yaziyor.4 Yani mesele tek bir marka ya da tek bir ROM etiketi degil, uygulamanin hangi sinifi zorunlu tuttugu.
Kullanici tarafinda en buyuk kirginlik su noktada cikiyor: cihazin fiili guvenligi ile uygulamanin kabul ettigi guven sinifi birebir ortusmeyebiliyor. Ornegin guvenlik odakli bir dagitim kullanan kisi, sadece sertifikasyon sinifi istendigi icin engel yiyor. Banka acisindan bu tercih denetlenebilir bir kural. Kullanici acisindan ise teknik kalitesi yuksek bir cihazin dislanmasi gibi gorunuyor.
Play Protect sertifikasyonunun burada ayri bir agirligi var. Cihaz sahibi kendini guvende hissedebilir, ama banka ekibi denetime girdiginde sorulan soru farkli oluyor: bu cihaz sinifi kurumsal policy dosyasinda nasil geciyor, tutanakta nasil savunuluyor, itiraz gelirse hangi satira bakiliyor.5 Bu nedenle urun ekipleri bazen teknik olarak daha iyi gorunen bir cihazi bile otomatik kabul listesine almakta cekingen davraniyor.
Denge kurulabilir mi?
Kurulabilir, ama ince is. Ilk adim bankanin tek hamleli yasak yerine katmanli politikaya gecmesi. Ornegin para transferi limiti dusukken daha yumusak kurallar, yuksek tutarda ise ek dogrulama ve daha siki cihaz kontrolu gibi. Bu yaklasim hem dolandiricilik baskisini azaltir hem de temiz kullanicinin tumden dislanmasini onler.
Iki, karar metninin seffaf olmasi gerekiyor. Uygulama "guvenlik nedeniyle engellendi" deyip cikiyorsa kullanici neyi duzeltecegini bilmiyor. Hangi sinifin eksik oldugu, hangi adimin yeniden denenebilecegi ve destek kanalinda hangi belgeyle ilerlenebilecegi acik yazilmali. Bu sadece kullanici deneyimi degil, destek maliyetini de dusuren bir adim.
Uc, sektorde ortak bir asgari profil tartismasi buyuyecek gibi duruyor. Cihaz butunlugu sinifini tek bir evet hayir dugmesine indirmeyen, banka icin denetlenebilir ama kullanici icin daha adil bir model. 2027'de bu tartisma daha da gorunur olacak cunku Play Integrity ve benzeri kontroller mobil bankacilikta artik cekirdek mekanizma haline geldi.
Dipnotlar ve Kaynaklar
- Google Android Developers, Play Integrity API overview ve Verdicts dokumanlari (erisim: 7 Kasim 2026). ↩
- Google Android Developers, Play Integrity tarafinda cihaz butunlugu ve uygulama butunlugu alanlarinin risk kararinda birlikte kullanimi (erisim: 7 Kasim 2026). ↩
- Android Open Source Project, Android Verified Boot belgeleri, zincir guven modeli (erisim: 7 Kasim 2026). ↩
- GrapheneOS, Usage guide / Banking apps bolumu (erisim: 7 Kasim 2026). ↩
- Google Play Yardim Merkezi, Play Protect certification status sayfasi (erisim: 7 Kasim 2026). ↩
Bu icerik bilgilendirme amaclidir; finansal tavsiye veya hukuki gorus yerine gecmez.
Kerem
Istanbul'da yasiyor. Teknoloji yaziyor.