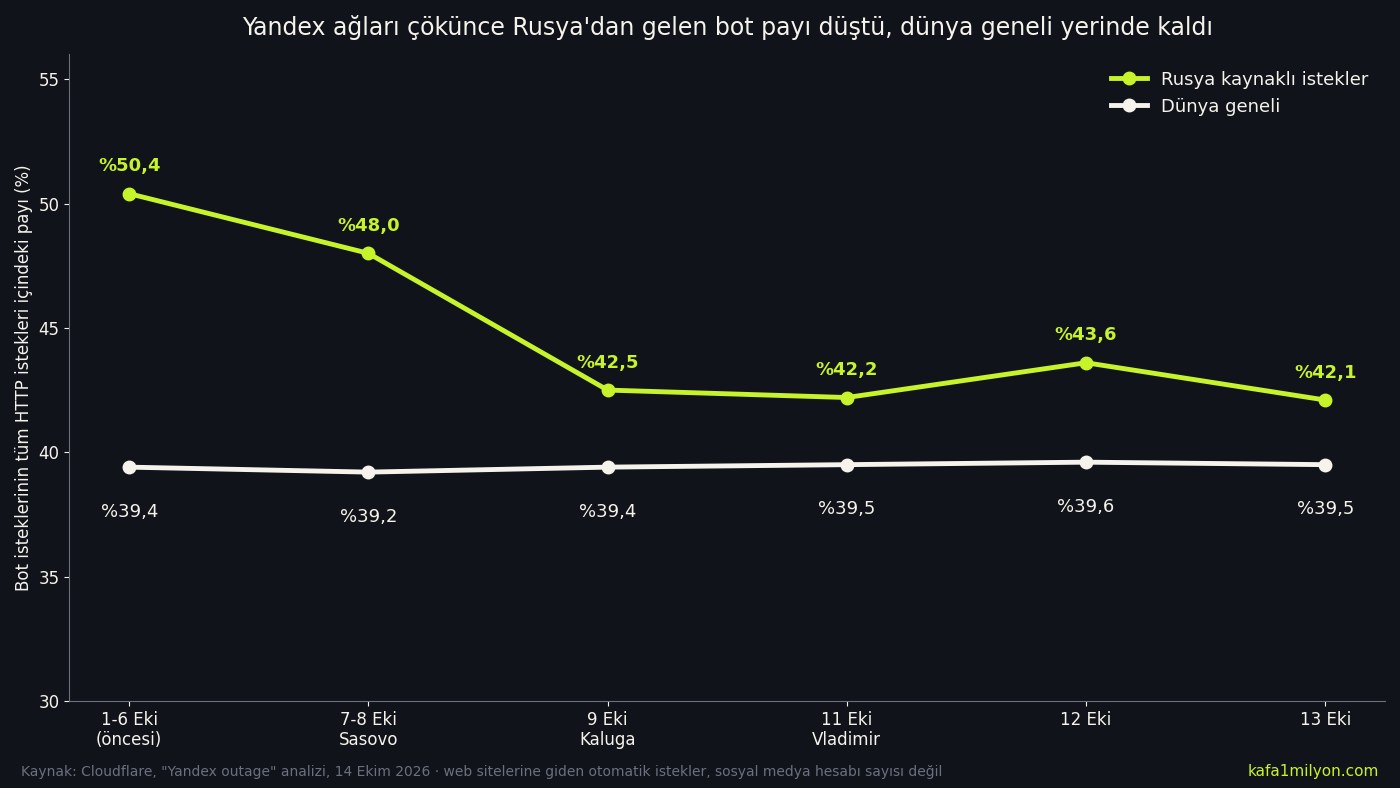
7 Ekim'i 8 Ekim'e bağlayan gece Ukrayna dronları, Rusya'nın Ryazan bölgesindeki Sasovo kasabasında Yandex'in veri merkezini vurdu. Çıkan yangından sonra şirket tesisi tamamen kapattı, 9 Ekim sabahı da Kaluga'daki veri merkezinin bir kısmı devre dışı kaldı.1 11 Ekim gecesi sıra Vladimir'e geldi. Bir hafta içinde şirketin Rusya'daki altı veri merkezinden üçü vurulmuştu ve Rus internet denetim kurumunun aktardığına göre kullanıcılar e-postalarına giremiyor, taksi çağıramıyor, Yandex Pay ile ödeme yapamıyordu.2
12 Ekim'de Volodimir Zelenskiy, Varşova Güvenlik Forumu'nda saldırıların bambaşka bir sonucundan söz etti. Vuruşlar Yandex'in veri merkezlerine ulaşınca birçok sosyal medya platformunda nefes almanın biraz kolaylaştığını söyledi: "Daha az nefret, daha az bölünme, daha az provokasyon vardı. Çünkü daha az bot vardı."3 Aynı günlerde ABD'de Trump yanlısı, Almanya'da AfD yanlısı paylaşımların birden azaldığını gösteren grafikler milyonlarca kez görüntülendi.
- Viral grafikte sıfıra inen "bot" çizgisinin aslında hangi yazılımlara ait olduğunu açtık.
- Yandex'in bulutundan kaybolan trafiğin aynı gün hangi şirketlerin sunucularında, aynı parmak iziyle yeniden belirdiğini yazdık.
- Dört milyon kez görüntülenen AfD grafiğinin neden henüz yaşanmamış bir günün verisini taşıdığını anlattık.
- Zelenskiy'nin ofisinin sonradan sözlerine eklediği açıklamayı aktardık.
Sıfıra inen çizgi kime aitti
İddianın dayanağı gerçek bir grafikti. İnternet altyapı şirketi Cloudflare, kendi ağından geçen trafiği Radar adlı panelde herkese açık yayımlıyor. Yandex'in ana ağı AS13238'den gelen otomatik istekler, 11 Ekim'de UTC saatiyle 02.00'de son haftaların zirvesinin binde 3'üne indi. Bir hafta önce aynı saatte oran yüzde 88,2'ydi.4 Panel bu trafiği "bot trafiği" diye adlandırıyordu ve ekran görüntüleri yanan veri merkezi fotoğraflarıyla birlikte dolaşıma girdi.
Cloudflare'in bot dediği şey, web sitelerine otomatik istek gönderen yazılımlardır. Google'ın ve Yandex'in haber sitelerini gezip arama sonuçlarına ekleyen tarayıcıları bu sınıfa girer. X'te siyasi yanıt yazan sahte hesaplar ise bu ölçümde hiç görünmez. Şirket 14 Ekim'de yayımladığı analizde AS13238'den gelen isteklerin yüzde 99,5'ini otomatik saydı ve bunların yüzde 93,6'sının kimliği doğrulanmış tarayıcılardan geldiğini buldu. Örneklenen isteklerin yüzde 78,1'i doğrudan YandexBot'tu, yani arama motorunun sayfa toplayıcısı.5 Bu ağ saldırılardan önce Rusya kaynaklı bot isteklerinin yaklaşık yüzde 7'sini, dünya genelindekilerin ise yalnızca yüzde 0,05'ini oluşturuyordu.
Bağımsız internet analisti Mihail Klimarev BBC Rusça'ya, Yandex'in tarayıcılarıyla neredeyse bütün interneti günde bir kez gezdiğini ve işlem gücü çöken şirketin büyük olasılıkla ilk iş bu tarayıcıları kapattığını söyledi.6 Cloudflare'in sektör kırılımı da bununla uyumlu. Yandex trafiğinin en sert düştüğü alan yüzde 44'le gazete ve yayıncılıktı, haber sitelerine giden trafiğin yüzde 90'ı da makale dizinleyen YandexBot'tu.5
Kumar sitesine giden botlar sunucu değiştirdi
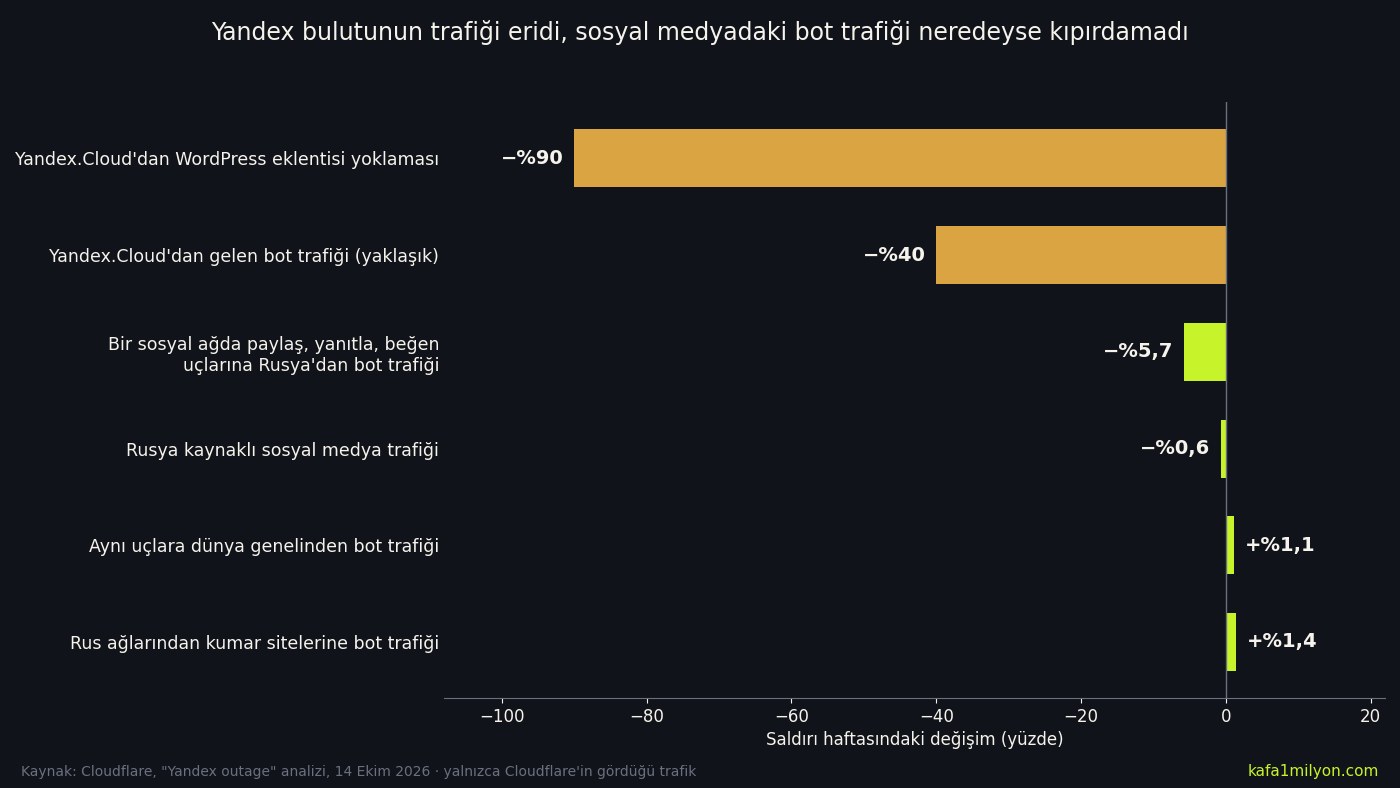
Yandex'in ikinci ağı AS200350, şirketin bulut hizmeti Yandex.Cloud'a ait ve buradaki tablo farklı. Cloudflare'in saydığı isteklerin yaklaşık yüzde 95'i bottu ama hiçbiri kimliği doğrulanmış bir tarayıcıdan gelmiyordu; çoğu, web sitelerine veri gönderen uygulamalardı. Saldırılardan sonra bu ağdan gelen bot trafiği yaklaşık yüzde 40 azaldı. WordPress eklentilerinde açık arayan yoklamalar yüzde 90, güvenlik açığı tarayıcısı olarak tanınan istekler yüzde 93 düştü.5
En açık iz bir kumar sitesinden çıktı. Yandex.Cloud'dan gelen bot isteklerinin neredeyse tamamı tek bir kumar müşterisinin adreslerine gidiyordu ve 8 Ekim'deki kesintiden hemen sonra sıfıra indi. Aynı anda Radist ve Selectel gibi başka Rus barındırma şirketlerinin ağlarından birebir aynı istekler gelmeye başladı. İsteklerin TLS parmak izi, sık rastlanmayan adres yolları ve kendine özgü tarayıcı kimlik metni değişmemişti. Rusya'dan kumar sitelerine giden bot trafiği hafta boyunca 167,7 milyon istekten 170,1 milyona çıktı. Otomasyon hiç durmamış, yalnızca başka bir şirketin sunucusuna taşınmıştı.5
- %0,05
- Saldırılardan önce Yandex'in arama ağının dünya genelindeki bot isteklerinden aldığı pay.Cloudflare, 14 Ekim 2026
- 170,1 milyon
- Saldırı haftasında Rus ağlarından kumar sitelerine giden bot isteği. Önceki hafta 167,7 milyondu.Cloudflare, 14 Ekim 2026
- 946.000
- Ölçüm döneminde AfD'nin sosyal medyada anılma sayısı, önceki karşılaştırma dönemine göre yüzde 51,6 fazla.Starbird verisi, aktaran DiResta, Lawfare, 14 Ekim 2026
Aynı hesabı sosyal medya için de yaptılar. Rusya kaynaklı adreslerden sosyal medya sitelerine giden trafik saldırı haftasında yüzde 0,6 azaldı, dünya genelinde yüzde 1,2 arttı. Adı verilmeyen bir sosyal ağın paylaşım, yanıt ve beğeni uçlarına giden bot trafiği Rusya'dan yüzde 5,7 düştü, dünya genelinden yüzde 1,1 arttı. Cloudflare iki değişikliği de beklenmedik bulmadı. Kendi verisinin dışına çıkmadan bağlantının hiç olmadığını kesin söyleyemeyeceğini de not etti.5
AfD grafiği ve henüz gelmemiş gün
11 Ekim'de Çek Avrupa Parlamentosu üyesi Tomáš Zdechovský, X'te Almanca başlıklı bir grafik paylaştı: "3 ayda günlük etkinlik". Çizgi ekim başında 6-7 bin bandından 3 binin altına düşüyordu. Zdechovský bunun AfD çevresindeki çevrimiçi etkinliğin çöktüğünü gösterebileceğini yazdı ve gönderi 4 milyondan fazla kez görüntülendi.3
Deutsche Welle'nin doğrulama ekibi grafikte ne kaynak ne yöntem buldu. Dikey eksen sıfırdan başlamıyordu, 2.500 ile 3.000 arasındaki aralık öteki 500'lük aralıklardan kısa çizilmişti. Yatay eksende de eşit süreler eşit olmayan boşluklara yayılmıştı. Grafik 11 Ekim'de paylaşılmıştı ama çizgisi 15 Ekim'e kadar uzanıyordu ve son noktası 14 Ekim'e denk geliyordu, yani henüz yaşanmamış bir güne.3 Zdechovský sonradan bunu "kesin bir olgu olarak sunmadığını" söyledi. Gönderi profilinin en üstünde sabit kalmaya devam etti.6
Konuşmayı gerçekten sayan araştırmacılar düşüş bulmadı. Washington Üniversitesi'nden sosyal medya araştırmacısı Kate Starbird'ün çıkardığı veride AfD, ölçüm döneminde yaklaşık 946 bin kez anılmıştı. Bu, önceki karşılaştırma dönemine göre yüzde 51,6 fazlaydı ve Yandex trafiğinin çöktüğü günlerde çizgide bir uçurum yoktu.4 Almanya'daki izleme merkezi CeMAS'ın yöneticisi Josef Holnburger, Rus dezenformasyon kampanyalarında Yandex saldırısıyla açıklanabilecek bir düşüş görmediklerini yazdı.7 Moskova bağlantılı etki operasyonlarını izleyen ABD'li dTeam de bilinen Rus hesaplarında ve bot kümelerinde hiçbir platformda değişiklik görmedi. Storm-1516 ve Matryoşka adlı kampanyalara bağlı hesaplar 13 Ekim'de paylaşım yapmayı sürdürüyordu.6 Clemson Üniversitesi'nden Darren Linvill ise Snopes'a, incelediği Rus propaganda kampanyalarının Rusya içindeki fiziksel altyapıyı kullanmadığını söyledi.8
Kiev'in açıklaması ve ölçülebilen hasar
Zelenskiy'nin ofisi BBC Verify'a, devlet başkanının bot etkinliğindeki bir düşüşü kastetmediğini, "sosyal medyadaki atmosferden" söz ettiğini bildirdi. Birçok kullanıcının daha az kışkırtıcı ve nefret dolu yorum gördüğünü anlattığını da ekledi.6 Böyle bir izlenimi sınamak kolay değil. CeMAS'ın notuna göre insan davranışını taklit eden hesapları dışarıdan ayırt etmek zor, Cloudflare da yalnızca kendi hizmetini kullanan sitelerde ölçüm yapabiliyor.7 Stanford İnternet Gözlemevi'nde yıllarca etki kampanyası inceleyen Renée DiResta, platformların araştırmacılara veri erişimini daraltmasıyla bu tür iddiaları sınamanın son yıllarda zorlaştığını yazdı.4
Saldırıların ölçülebilen sonuçları Rusya'nın kendi internetinde görüldü. Yandex.Cloud 2026 ortasında yaklaşık 64 bin müşteriye hizmet veriyordu ve Sasovo'daki tesis, şirketin dil modellerini eğittiği üç süper bilgisayardan ikisini barındırıyordu. Yandex müşterilerine kendi altyapısının dışında yedek plan kurmalarını önerdi. Rakip bulut şirketleri Selectel, K2Cloud ve VK Cloud ile taşınma anlaşması yaptı, hizmet şartlarına da dron saldırılarından doğan aksamalar için sorumluluk kabul etmediği bir madde ekledi.2
Sosyal medyadaki Rus etki ağlarında saldırılara bağlanabilecek bir düşüşü ne Cloudflare ölçtü ne CeMAS, dTeam ya da Starbird'ün verisi. Holnburger, kısa vadede sağlam bir sonuca varmak için erken olduğunu da not etti. Bu dört değerlendirmenin hepsi 13 ve 14 Ekim'de, Sasovo saldırısının üzerinden en fazla 7 gün geçmişken yayımlandı.
Dipnotlar ve Kaynaklar
- Yandex (9 Ekim 2026). "What is happening to our data centers, the iron heart of Yandex". Şirket açıklaması. yandex.com ↩
- Antoniuk, D. (12 Ekim 2026). "Ukraine strikes third Yandex data center, disrupting digital services across Russia". The Record, Recorded Future News. therecord.media ↩
- Gilbert, M. (14 Ekim 2026). "Fact check: Viral graph suggests drop in alleged Russian bot activity". Deutsche Welle. dw.com ↩
- DiResta, R. (14 Ekim 2026). "The Russian Bots Went Silent. Or Did They?". Lawfare. lawfaremedia.org ↩
- Elmore, M. ve Ohlsen, L. Y. (14 Ekim 2026). "Yandex outage: Data shows that instead of going dark, malicious bots went on the move". Cloudflare Blog. blog.cloudflare.com ↩
- Irvine-Brown, R., Sardarizadeh, S. ve Durbin, A. (13 Ekim 2026). "Is Zelensky right to say data centre strikes have taken down Russian bots?". BBC Verify. bbc.com ↩
- Holnburger, J. (14 Ekim 2026). "Sand im Getriebe der Desinfomaschine? Der Angriff auf Yandex und (vermeintliche) Auswirkungen auf Russlands Bot-Netzwerke". CeMAS. cemas.io ↩
- Christensen, L. (13 Ekim 2026). "Did Ukraine's strikes on Yandex servers take out Russian bots? What we know". Snopes. snopes.com ↩
Kapak görseli: Yandex'in Moskova'daki genel merkezi. Fotoğraf: WikiFido, CC BY-SA 4.0 (Wikimedia Commons).
kafa1milyon
Meraklı bir kafa. Bilimsel makaleleri, arşiv belgelerini ve saha notlarını okuyup gündelik dile çeviriyor; bilinmeyeni bilinmiyor diye yazmaktan çekinmiyor.