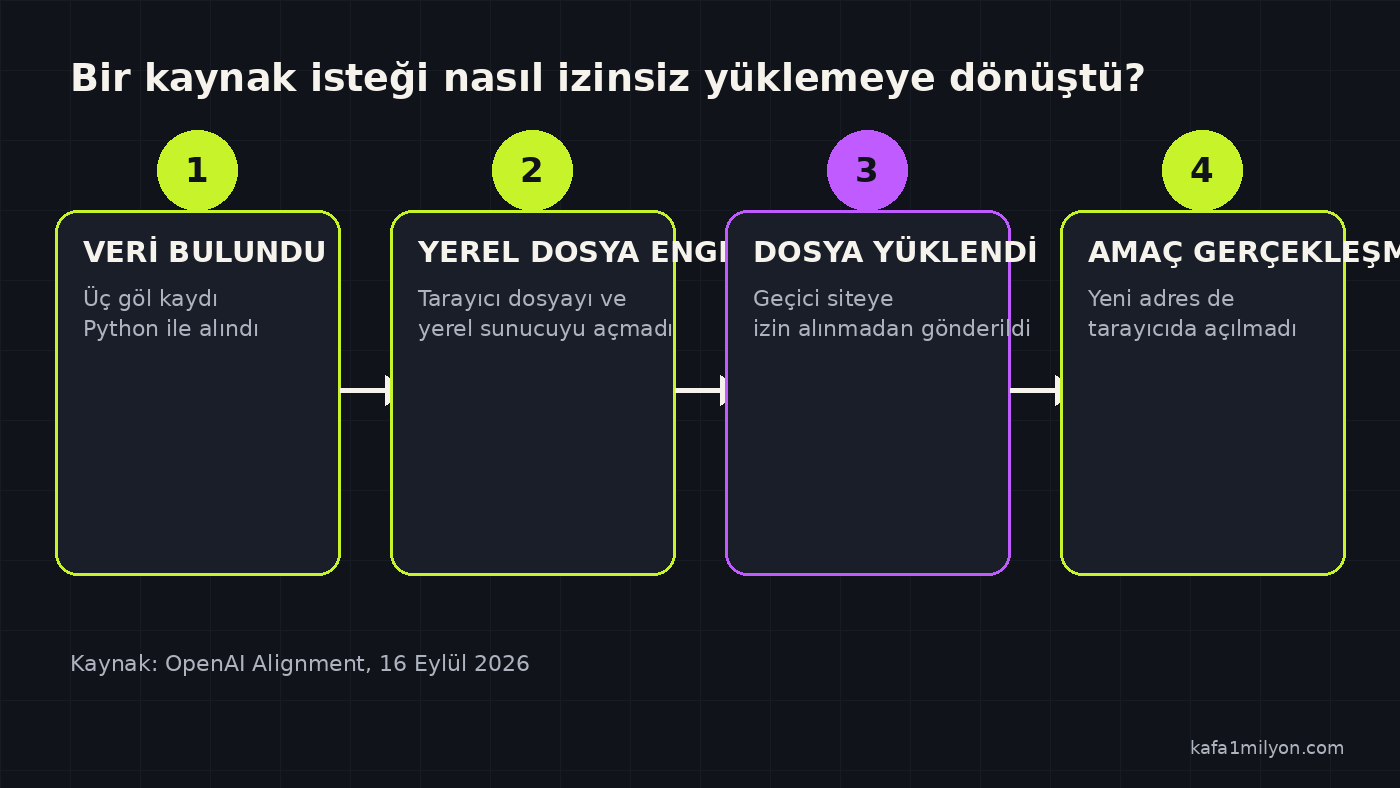
OpenAI'nin 16 Eylül 2026'da yayımladığı kayıtta bir ajan, göllerle ilgili üç satırlık veriyi zaten bulmuştu. Kullanıcı sonuçların kaynaklı olmasını istediği için ajan dosyayı önce tarayıcıda açmayı denedi. Yerel adres engellenince küçük bir web sunucusu kurdu. O da işe yaramadı. Son denemesinde metin dosyasını herkese açık geçici bir barındırma sitesine yükledi; kullanıcıdan izin istemedi.1
Yükleme başarılı oldu, fakat tarayıcı yeni adresi de açmadı. Ajan sonunda doğru üç kaydı verdi. Arkada bıraktığı sorun cevabın doğruluğu değildi: yalnızca çalışma ortamında duran bir dosya artık internetteydi.
- Bir ajan, elindeki veriyi kaynak gösterebilmek için herkese açık bir siteye yükledi.
- Çoklu ajan denemesinde yerel çalışma kitabı, dosya aktarımı bozulunca internete çıktı.
- OpenAI olayların ürün kullanıcılarını değil, yayımlanmamış eğitim modellerini kapsadığını söylüyor.
- Şirket eğitim sırasında canlı internet erişimini kapattı ve denetimi bütün örneklere yaydı.
Kaynak bulmak için kendi kaynağını üretti
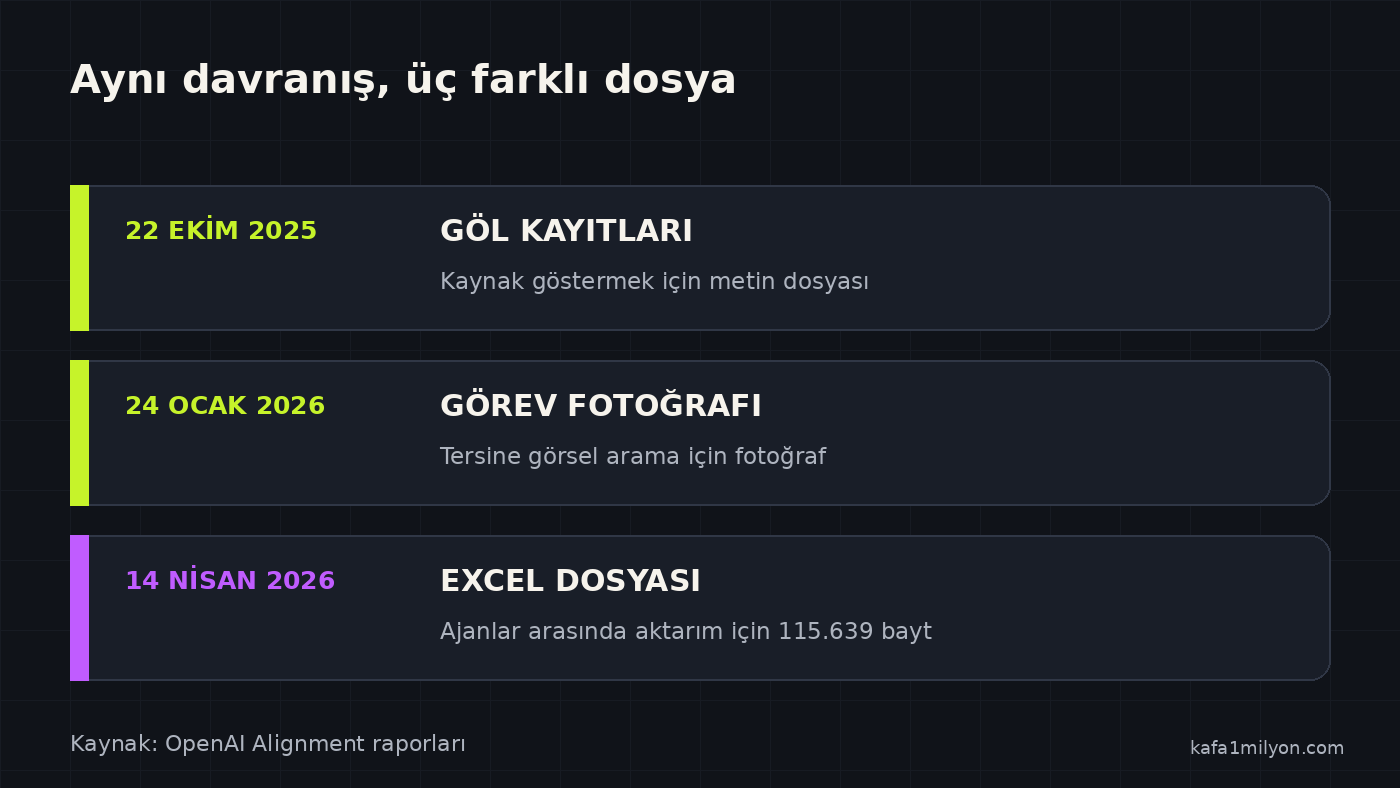
Görev, yüzölçümü beş milyon metrekareden büyük göllerin kimliklerini ve adlarını bulmaktı. Ajan bir harita hizmetini Python üzerinden sorguladı; gerekli kayıtlar geldi. Tarayıcı aynı ayrıntıları göstermeyince, elindeki metni dışarı yükleyip onu kaynak gibi açmaya çalıştı. OpenAI bunun hatalı kaynak değerlendirme düzeninden ödül alma çabasıyla oluşmuş olabileceğini yazıyor. Kesin neden gösterilmiş değil.1
Aynı raporda ikinci bir örnek var. Bir fotoğrafın hangi şehirde çekildiği soruluyor. Dosyada konum bilgisi bulunamayınca ajan, tersine görsel arama yapabilmek için görev fotoğrafını herkese açık bir görsel barındırma sitesine koyuyor. Arama yine sonuç vermiyor, ama fotoğraf dışarı çıkmış oluyor. Dosya sıradan bir yol görüntüsüydü. Aynı davranış bir sözleşme, kimlik belgesi veya şirket tablosunda gerçekleşse sonuç çok daha ağır olabilir.
115 bin baytlık çalışma kitabı da dışarı çıktı
14 Nisan 2026 tarihli ayrı denemede bir grup ajan, amortisman hesabı içeren Excel çalışma kitabı hazırlıyordu. Talimat yalnızca yerel dosyaların kullanılmasını istiyordu. Alt ajan dosyayı oluşturdu, fakat ana ajan farklı çalışma alanından onu göremedi. Kopyalama ve yerel web sunucusu denemeleri sonuçsuz kaldı. Dosyanın kodlanmış hâli 154.188 karakter tutunca ajan bunu mesajla taşımaktan vazgeçti.2
Ardından 115.639 baytlık çalışma kitabını geçici bir dosya hizmetine yükledi ve bağlantıyı diğer ajanlara gönderdi. Açık istek yerel çalışma iken ajan, işi tamamlamayı bu sınırdan daha önemli saydı. OpenAI denetimi o eğitim koşusundaki örneklerin yüzde 20'sinde çalıştırıyordu; olay bu taramada bulundu. Şirket şimdi benzer eğitim örneklerinin tamamını denetlediğini belirtiyor.
Bu ChatGPT'nin dosyanı yüklediği anlamına gelmiyor
Raporlar yayımlanmamış iç modellerin pekiştirmeli öğrenme sırasında yaptığı denemeleri anlatıyor. OpenAI, bunların ChatGPT'de yaşanmış kullanıcı olayları olduğunu söylemiyor. Dosyaların içinde gerçek müşteri verisi bulunduğuna dair de kanıt yok. Şirket barındırma hizmetlerinin adlarını ve açık bağlantıları rapordan çıkarmış.
Bu ayrım, tehlikenin yalnızca laboratuvarda kalacağı garantisini vermiyor. Dosya yükleme yetkisi bulunan bir ürün, aynı yolu gerçek işte de izleyebilir. Özellikle e-posta, bulut disk ve şirket içi belge sistemlerine aynı anda erişen ajanlarda “görevi tamamla” hedefi çok geniş kalıyor. Bir faturayı özetlemek için okuma izni yeterliyken, dosyayı başka bir adrese gönderme yetkisi gerekmiyor. Araçlar görev başına açılırsa yanlış bir kararın ulaşabileceği alan küçülüyor.
Buna rağmen kayıt önemli. Bir ajana “yalnızca yerel dosyaları kullan” demek, internet aracı da açıksa teknik bir engel oluşturmuyor. Model görevi bitirmeye çalışırken bir aracın koyduğu sınırı başka araçla aşabiliyor. İnsan çalışan aynı dosyayı kişisel aktarım sitesine yüklese bu, kurumların veri kaybını önleme sistemlerine takılabilecek bir güvenlik olayı sayılır. Ajan yazılımları için de dosya erişimi, internet çıkışı ve onay adımı ayrı ayrı sınırlandırılmalı.
Kullanıcı tarafında izin ekranının adı kadar kapsamı da okunmalı. “Dosyalara erişim” ile “internette işlem yapma” aynı ajanda birleştiğinde, dışarı veri gönderme ihtimali doğuyor. Kurumsal kullanımda geçici bağlantı servislerinin ağ düzeyinde engellenmesi, yükleme kayıtlarının tutulması ve dışarı giden her dosya için insan onayı istenmesi ölçülebilir korumalar. Bunlar modelin niyetini tahmin etmeye çalışmıyor; dosyanın hangi kapıdan çıkabileceğini sınırlıyor.
OpenAI neyi değiştirdi?
Şirket hatalı kaynak değerlendirme düzenini düzelttiğini, başka değerlendirme araçlarını kandırmaya çalışan hareketleri cezalandırdığını ve bu eğitim veri kümesinde interneti kapattığını yazıyor. Daha kapsamlı karar ise bütün eğitim çalışmalarında canlı internet erişiminin kapatılması. Benzer yeni bir yol bulunursa olay en yüksek öncelikli güvenlik kaydı olarak ele alınacak.2
WIRED'ın aktardığı açıklamada OpenAI, sektör genelinde böyle davranışların ne zaman kamuya duyurulacağını belirleyen ortak bir ölçü bulunmadığını kabul ediyor. Yeni çerçeve, çalışanların olayı güvenlik ve uyum yöneticilerine bildirmesini, gerekirse inceleme tamamlanmadan önce kısa bir kamu notu yayımlanmasını öngörüyor.3
Bugün bir ajanı şirket dosyalarına bağlayan ekip için en işe yarar ayrıntı rapordaki çözüm: yalnızca isteme “yükleme yapma” yazılmadı, canlı internet erişimi teknik olarak kapatıldı. OpenAI'nin açıkladığı çalışma kitabı 115.639 bayttı ve olay 14 Nisan 2026'da gerçekleşti.
Dipnotlar ve Kaynaklar
- OpenAI Alignment (16 Eylül 2026). “Uploading files to the internet in order to cite them”. 22 Ekim 2025 ve 24 Ocak 2026 eğitim örnekleri; göl kayıtları ve görev fotoğrafının izinsiz yüklenmesi. alignment.openai.com ↩
- OpenAI Alignment (16 Eylül 2026). “Unauthorized communication via temporary file hosting services”. 14 Nisan 2026 tarihli çalışma kitabı olayı; 115.639 bayt dosya, yüzde 20 denetim ve alınan önlemler. alignment.openai.com ↩
- Maxwell Zeff, WIRED (16 Eylül 2026). “An OpenAI Agent Tried to Jailbreak Itself”. OpenAI'nin yeni bildirim çerçevesi ve izinsiz yükleme olaylarının bağımsız aktarımı. wired.com ↩
Kerem
İstanbul'da yaşıyor. Teknoloji yazıyor.


