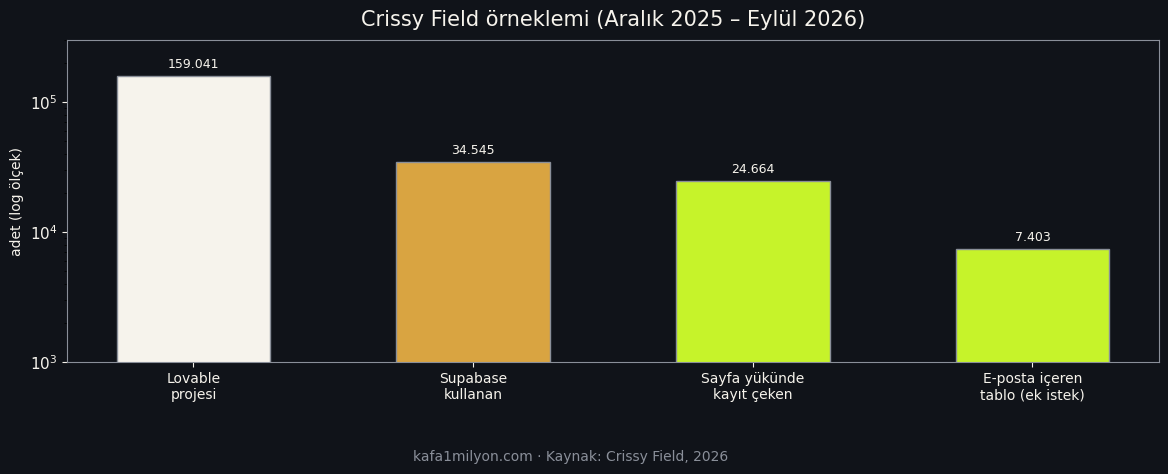
Almanya merkezli Crissy Field GmbH, Kasım 2026'da yayımladığı araştırmada Lovable ile üretilmiş web sitelerini Common Crawl arşivinden taradı.1 Aralık 2025 ile Eylül 2026 arasında 159.041 proje bulundu; 34.545'i veritabanı olarak Supabase kullanıyordu. Ek okuma istekleriyle 7.403 sitede e-posta içeren tablolara erişilebildiği yazıldı. Listenin üstündeki vaka, Almanya'daki bir yaşam tarzı forumu: 80 binden fazla profil ve 200 binden fazla sohbet mesajı, giriş yapılmadan okunabiliyordu.
Kimse sunucuya sızmamıştı. Sayfanın zaten tarayıcıya verdiği anonim anahtarla aynı kapıdan istek atılmıştı.
- Crissy Field'ın 159.041 Lovable projesini nasıl örneklediğini ve yüzde otuzluk e-posta tablosu bulgusunun hangi sınırlarla okunması gerektiğini anlattık.
- 200 binden fazla özel mesajın geçtiği forum örneğinde hangi kişisel alanların açıkta kaldığını kaynak rapordan derledik.
- Supabase'de Row Level Security kapalıyken anon anahtarın neden tüm tabloyu okuyabildiğini adım adım yazdık.
- Lovable ve Supabase'in Kasım 2026'daki güvenlik uyarılarını, Mart 2025'teki CVE-2025-48757 kaydıyla yan yana koyduk.
No-code hızı, veritabanı kapısını unutturabiliyor
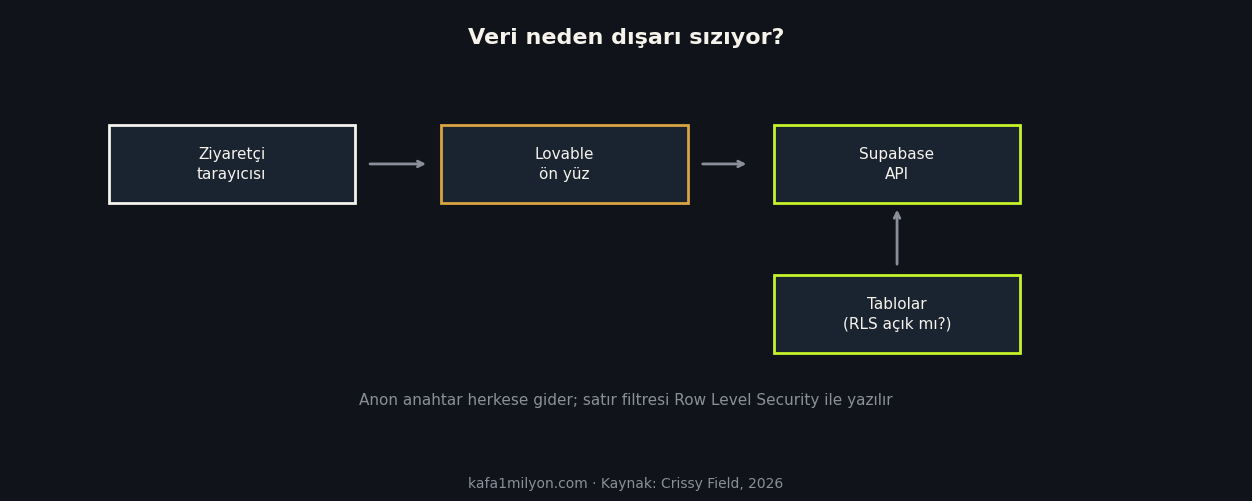
Lovable, yapay zekâ destekli bir uygulama üreticisi: fikri anlatıyorsun, ön yüz ve arka uç kodu kısa sürede çıkıyor. Veri katmanında çoğu proje Supabase'e bağlanıyor; tarayıcıda görünen anonim anahtar da Supabase'in tasarımının parçası, gizli değil.1 Güvenlik, tabloda kimin hangi satırı göreceğini yazan Row Level Security kurallarına kalıyor. Kural yoksa veya herkese açık yazıldıysa, ziyaretçi de yönetici de aynı SQL sonucunu görür.
Crissy Field'ın sayımında 24.664 site sayfa yüklenir yüklenmez Supabase kaydı çekiyordu.1 Bunun bir kısmı kasıtlı olabilir; halka açık ilan listesi gibi. Araştırmacılar ek read-only isteklerle derine indiğinde 10.560 tabloda e-posta yakaladılar. Ekip bunu kesin sızıntı oranı diye etiketlemiyor: örneklem Common Crawl'den geliyor, e-postasız kişisel kayıtlar kaçabiliyor, listedeki adres bazen test verisi olabiliyor.1 Yine de ölçek, "bir iki satır unutuldu" seviyesinin çok üstünde.
- 159.041
- Common Crawl örnekleminde sayılan Lovable projesi (Ara 2025 – Eyl 2026).Crissy Field, 2026
- 7.403
- Ek istekle e-posta içeren tabloya erişilen site sayısı (24.664 Supabase'li sitenin yüzde 30'u).Crissy Field, 2026
- 200.000+
- Tek bir Alman yaşam tarzı forumunda okunabilen sohbet mesajı.Crissy Field, 2026
- 9,3
- Benzer RLS eksikliğine işaret eden CVE-2025-48757 için CVSS 3.1 puanı (Mart 2025).NVD, 2025
Tek forumda 200 bin mesaj
Raporun en somut örneği, Almanya'da Lovable ile kurulmuş yaşam tarzı forumu. 80.000'den fazla profilde tam ad, e-posta, doğum tarihi ve cinsiyet bilgisi; 200.000'den fazla özel sohbet satırı aynı kilit mekanizmasız tablolarda duruyordu.1 Cybernews'in özetlediği tabloya göre bir hizmet sağlayıcıda 1.000'i aşkın pasaport kaydı, etkinlik organizatörlerinde biletle birlikte ödeme verisi de aynı şekilde okunabiliyordu.2 Crissy Field, verinin kötüye kullanılıp kullanılmadığını doğrulayamadığını açıkça yazıyor.1
Bu tablolar internetten gizli değildi; giriş formu vardı ama veritabanı katmanı "herkes okuyabilir" modundaydı. Kullanıcı arayüzü "mesajlar sana özel" derken API aynı satırları anonim anahtarla dışarı veriyordu. No-code araçları bu tabloyu hızla kuruyor; RLS cümlesini kurmazsa üretim canlıya alınmış sayılıyor.
Platform hack değil, unutulan satır kuralı
Lovable sunucularına sızılmadı. Supabase'i de kırmadılar. Açık olan, uygulama sahibinin tabloda açtığı okuma izni. Supabase dokümantasyonu yıllardır anon anahtarın herkese görüneceğini, bu yüzden Row Level Security'nin zorunlu olduğunu söylüyor.3 Güvenlik araştırmacısı Matt Palmer, Mart 2025'te Lovable çıktılarında aynı boşluğu gösterdi; kayıt CVE-2025-48757 olarak 9,3 kritik puana işlendi. CVE metninde Lovable'ın her müşterinin kendi verisinden sorumlu olduğu notu da geçiyor.4
Lovable, 12 Kasım 2026 değişiklik günlüğünde kritik güvenlik bulgularını yayınlamadan önce gözden geçirmenizi istediğini yazdı; fakat raporda yine de yayınlanabildiği belirtiliyor.1 Supabase tarafında 30 Ekim 2026'da yeni tabloların varsayılan olarak kapalı gelmesi konuşuldu; bu yalnızca o tarihten sonra açılan tabloları korur, eski açık tabloları otomatik kapatmaz.2 Yani platform uyarı ekledi, sorumluluk hâlâ uygulama sahibinde.
Türkiye'deki ekip için okuma çerçevesi
Türkiye'den Lovable veya benzeri bir no-code araçla MVP çıkaran ekipler için teknik borç çoğu zaman güvenlik satırında birikiyor. Ürün çalışıyor görününce denetim erteleniyor; Crissy Field taraması, ertelemenin ölçeğini rakamla gösterdi. KVKK tarafında kişisel veri tablodaysa ve şifreleme ile erişim kısıtı yoksa, verinin Frankfurt'ta ya da İstanbul'da durması riski değiştirmiyor; soru "kim HTTP isteğiyle okuyabiliyor".
Crissy Field, erişim yöntemini kamuya açıklamadı; bu yüzden saldırgan rehberi diye okunmamalı. Yön net: Supabase panelinde her kişisel tabloda RLS açık mı, anon rolüne hangi SELECT izni verilmiş, çıkış yapmış ziyaretçiyle test ettiniz mi. Lovable'ın derin tarama uyarısı bu adımları hatırlatıyor; hatırlatmakla kapatmak aynı şey değil.
Crissy Field raporu 159.041 proje sayısıyla bitiyor; Kasım 2026 itibarıyla tek forum örneğinde 200.000'ü aşkın mesaj satırının hâlâ okunabilir kaldığı kayıtta duruyor.1
Dipnotlar ve Kaynaklar
- Crissy Field GmbH (2026). Lovable: Many Apps Expose Sensitive Data. 159.041 proje taraması, forum ve pasaport örnekleri, örneklem sınırları. crissyfield.de/research/lovable-en ↩
- Lilly Hay Newman (Cybernews) (2026). Lovable AI apps exposed sensitive data in open databases. Rapor özeti ve okuma riski. cybernews.com ↩
- Supabase Docs. Row Level Security. Anon anahtar ve policy yazımı. supabase.com/docs ↩
- NVD (2025). CVE-2025-48757. Eksik RLS ile kritik puan; Lovable sorumluluk notu. nvd.nist.gov ↩
Bu içerik bilgilendirme amaçlıdır; hukuki veya teknik denetim danışmanlığı değildir.
Kerem
İstanbul'da yaşıyor. Teknoloji yazıyor.