Bu yazida neler var?
- Model baglamina giren bir satirin nasil operasyonel riske donustugunu net bir akisla goreceksin.
- Sadece tartisma degil, resmi veri saklama sureleri ve acik issue metniyle kanit hattini kuruyoruz.
- Kendi ekip akisin icin bugun uygulayabilecegin dort teknik fren mekanizmasini cikartiyoruz.
Konu nerede basliyor?
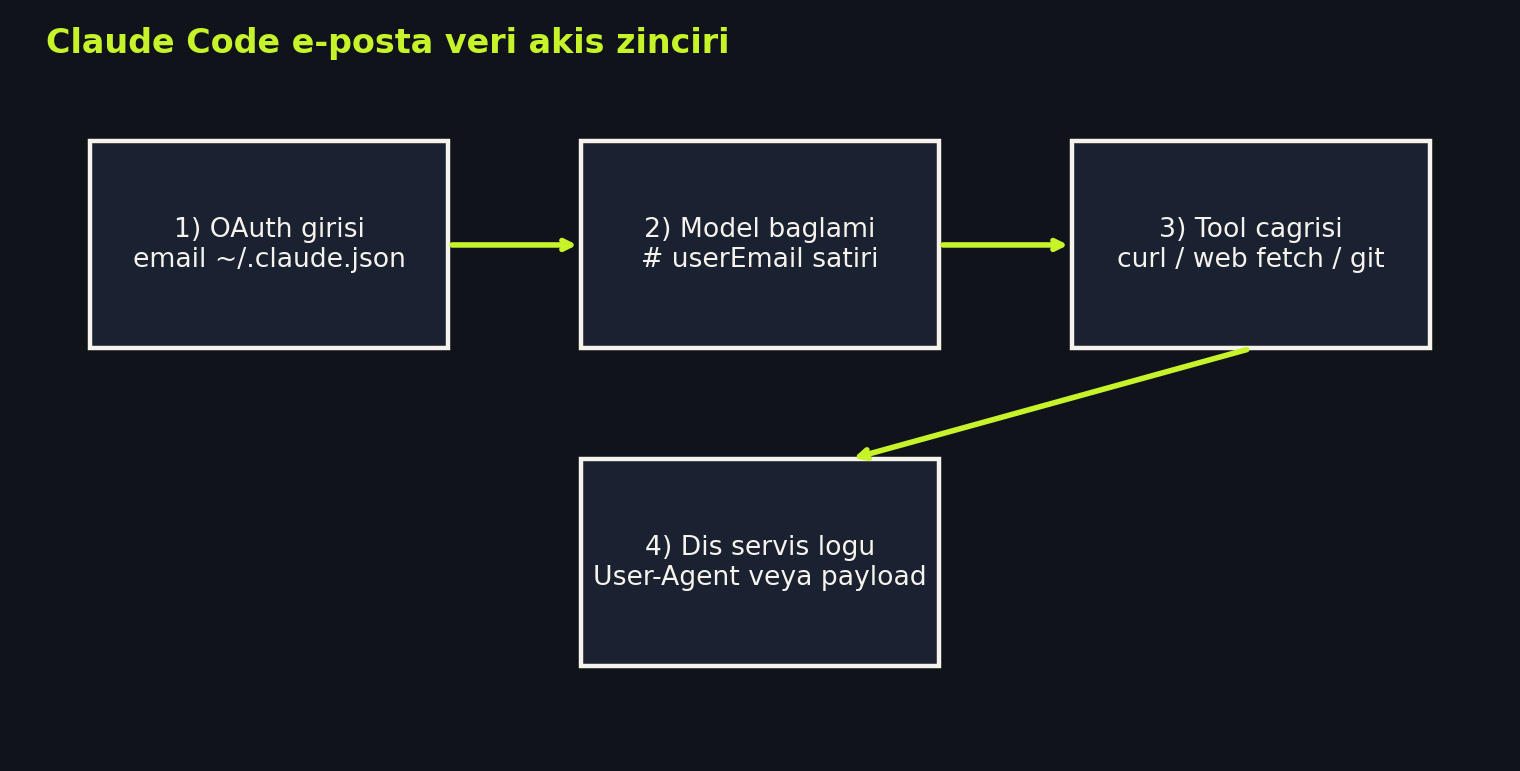
Claude Code'un veri kullanim sayfasi acik bir cumle kuruyor: istemci yerelde calissa da modelle konusmak icin kullanici promptlari ve model yanitlari agdan geciyor.1 Bu satir tek basina su anlama geliyor: model baglamina giren her alan, sonraki karar mekanizmasinda aktif bir girdi haline geliyor. Yani risk sadece depolama suresi degil, once baglama neyin girdigi.
Bu tartismanin alevlendigi nokta, Anthropic reposunda acik duran bir bug kaydi. 25 Temmuz 2026 tarihli issue metninde, oturum baglamina # userEmail bolumu eklendigi ve "The user's email address is ..." biciminde modele tasindigi acikca yaziliyor.2 Dosya icinde paylasilan kod parcasi, bu degerin istemci tarafinda hesap bilgisinden okunup context objesine eklendigini iddia ediyor.
Neden dis servise sizma ihtimali doguyor?
Model, baglamda gordugu her seyi ayni agirlikta kullanmaz ama kullanabilir. Acik issue altindaki kullanici raporlarinda iki tekrar eden desen var: modelin bazi komutlarda git identity satirini override etmesi ve bazi isteklerde temas adresi olarak hesap e-postasini yazmasi.3 Buradaki kirilim, modelin kasten kotu niyetli olmasi degil. Komut tamamlama yaparken "iletisim adresi" ihtiyacini baglamdaki en yakin veriyle doldurmasi.
Bir de otomasyon katmani var. Claude Code GitHub Action dokumani, aracın issue, PR ve yorum tetiklerinde otomatik kosabilecegini ve belli kosullarda yazma yetkisiyle dosya degistirebildigini anlatiyor.4 Bu model, insanin her adimda tek tek okuyup onay verdigi klasik terminal akisindan farkli. Hata olasiligi sifira inmiyor, sadece yeri degisiyor: prompt tasarimi, tool izni ve ag cikisi kontrolu birincil savunmaya donusuyor.
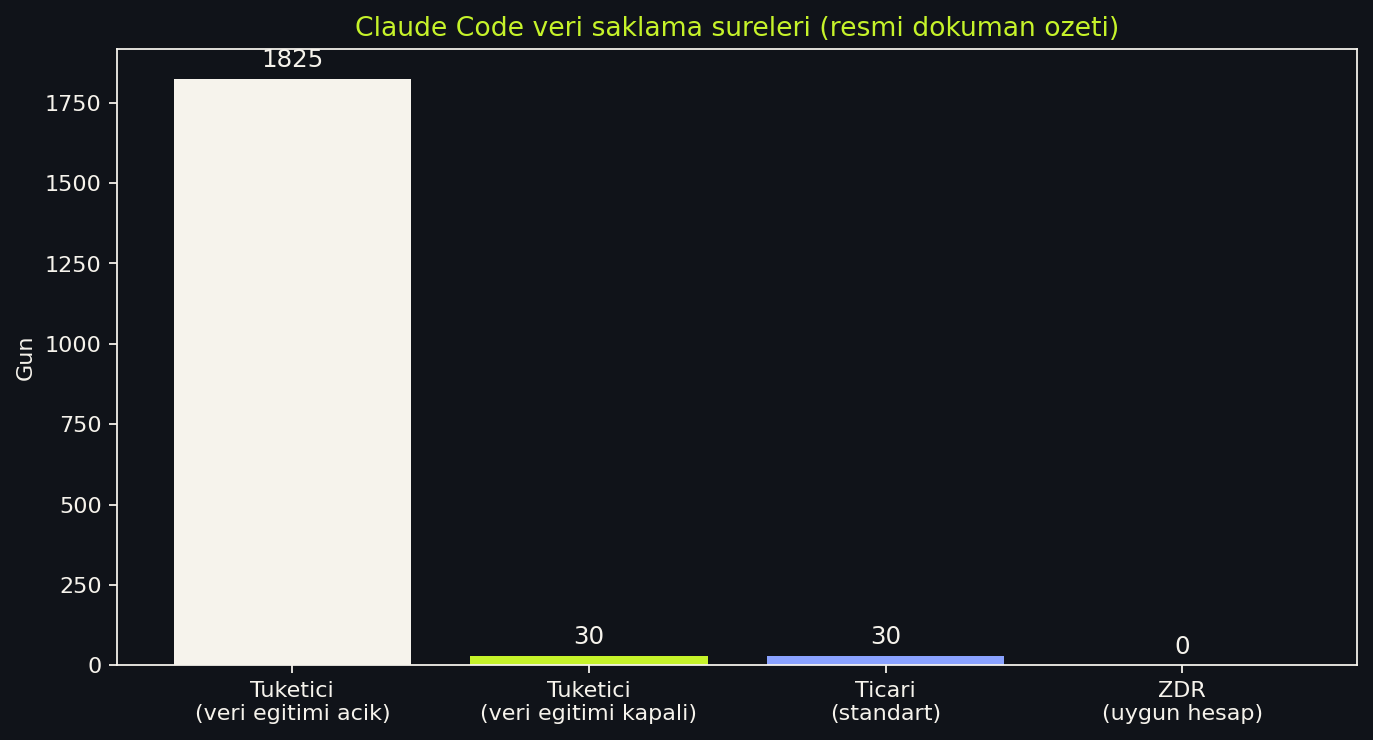
- 30 gun
- Claude Code icin ticari standart saklama suresi bu bantta belirtiliyor.Anthropic Data Usage, 2026
- 1825 gun
- Tuketici planda model iyilestirme acikken 5 yillik saklama penceresi yaziliyor.Anthropic Data Usage, 2026
- 1 issue
- Bu konu icin acik bug kaydi halen kapanmis degil ve kullanici raporlari eklenmeye devam ediyor.anthropics/claude-code #81138
Depolama ile veri cikisi ayni sey degil
Burada sik karisan iki konuyu ayiralim. Birincisi retention, yani veri kac gun tutuluyor. Ikincisi exfiltration, yani modelin bir araci kullanirken hangi veriyi disa cikarabildigi. ZDR gibi rejimler retention riskini daraltir, ama modelin o an uretecegi HTTP basligini veya payload satirini otomatik olarak filtrelemez.5 O nedenle sadece "30 gun" ya da "0 gun" bilgisine bakip konuyu kapatmak eksik kalir.
Data usage dokumani bir baska kritik not daha ekliyor: yerel transkriptler varsayilan olarak duz metin halinde istemci makinede saklanabiliyor.1 Eger ekip bilgisayarinda coklu kullanici, paylasimli sunucu veya log kopyalama araci varsa, bu da ayri bir operasyonel yuzey olusturuyor. Kisa ifade ile risk katmanli; tek bir bayragi kapatmak tek basina yeterli degil.
Ne yaparsan risk hizli duser?
Birinci adim kimlik akisini ayirmak. Mumkunse kritik otomasyonlarda OAuth tabanli bireysel hesap yerine kurum API orgu ve servis bazli kimlik kullan. Boylece "kisi e-postasi" model baglamina girse bile etki alani daralir. Ikinci adim, arac izinlerini senaryo bazli sinirlamak. WebFetch, Bash ve dis HTTP cikisini ayni iste acik birakmak yerine goreve gore ayrilmis profil kullan.
Tek satirlik test cidden is gorur: modelin yazdigi komutu calistirmadan once e-posta regex taramasindan gecir.
Ucuncu adim, cikis kapisina teknik fren koymak. CI tarafinda egress allowlist, header sanitizasyonu ve webhook domain siniri birlikte calisir. Dorduncu adim, otomatik PII denetimi. Commit mesaji, PR aciklamasi ve tool request loglari e-posta regex'i ile tarandiginda kazalarin buyuk bolumu yayin oncesi yakalaniyor. Ayrica tool bazli izin listesinde sadece o gorev icin gereken komutlar acik birakildiginda modelin yan yol denemeleri bastan kesiliyor. Kurala aykiri cagrilar fail-closed yaklasimla iptal edildiginde ekip sonradan kriz yonetmek yerine normal kod inceleme ritmine donebiliyor. Bunlar buyuk mimari degisiklik istemiyor, ekip ritmine bir-iki saatlik ek denetim katmani olarak yerlestirilebiliyor.
Bu hikayenin bugunku durumu
Teknoloji tarafinda asil mesele su: agent araclari guclendikce, "hangi veri modele veriliyor" sorusu eski gizlilik metinlerinden daha operasyonel bir maddeye donusuyor. Claude Code orneginde tablo acik: resmi dokumanlar veri akis yolunu, issue kaydi ise spesifik e-posta satirini isaret ediyor. Kurum tarafinda bu iki sinyali birlestirip guardrail yazan ekipler, AI otomasyonunu kapatmadan daha guvenli bir banda geciyor. 30 Ekim 2026 tarihli #81138 issue guncellemesi halen acik durumda.
Dipnotlar ve Kaynaklar
- Anthropic, Data usage, erisim: 7 Kasim 2026. ↩
- GitHub, anthropics/claude-code issue #81138, olusturma: 25 Temmuz 2026, guncelleme: 30 Ekim 2026. ↩
- Ayni issue altindaki kullanici yorumlari ve vakalar, ozellikle commit metadata ve User-Agent baglami raporlari, #81138 yorum akisi. ↩
- Anthropic, Claude Code GitHub Actions, otomasyon tetikleri ve izin modeli bolumu. ↩
- Anthropic, API and data retention, ZDR kapsami ve istisnalar. ↩
Bu icerik bilgilendirme amaclidir; guvenlik politikasi ve hukuk degerlendirmesi yerine gecmez.
Kerem
Istanbul'da yasiyor. Teknoloji yaziyor.


