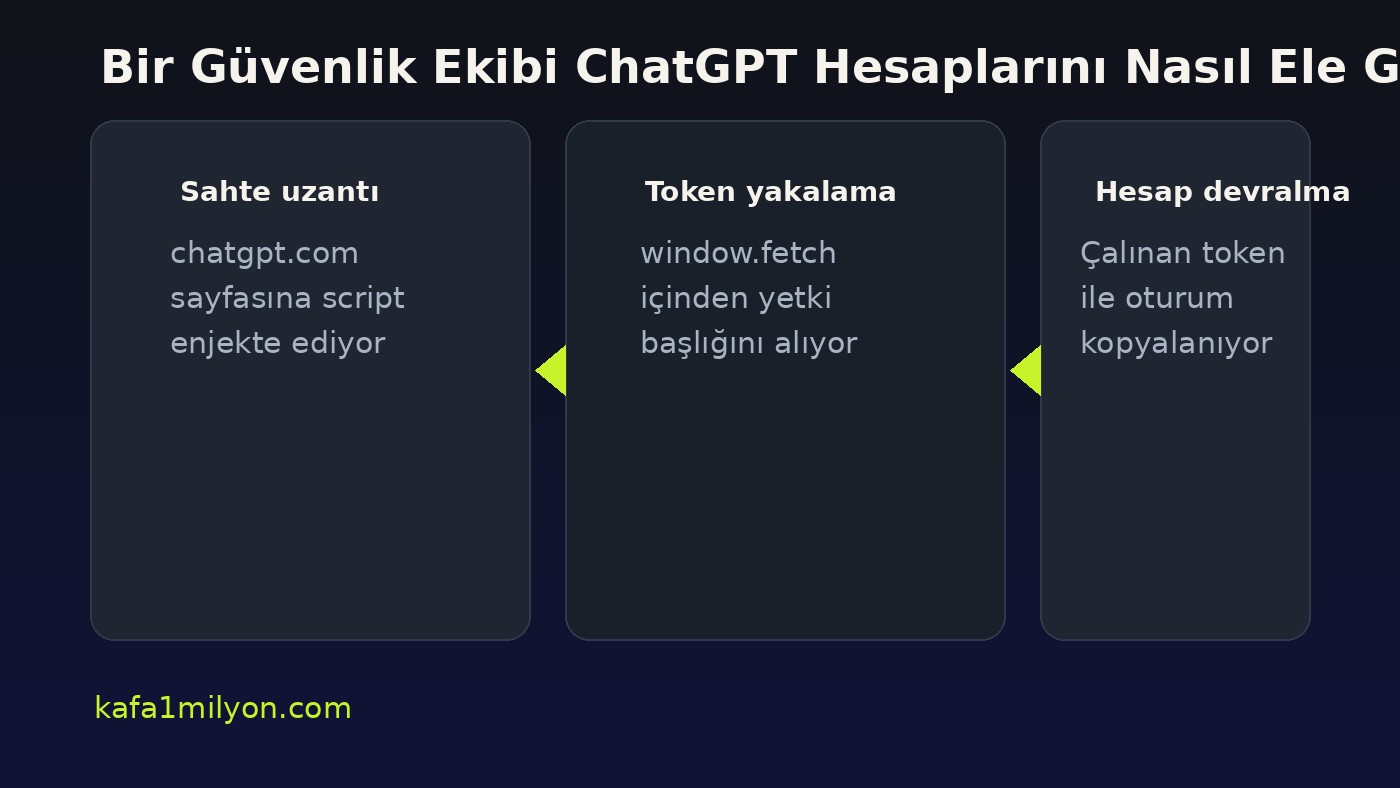
LayerX'in Ocak 2026 tarihli teknik analizini okuyunca olayin ciplak hali ortaya cikiyor: ChatGPT araclari gibi pazarlanan bir grup uzanti, kullanicinin acik oturumundan kimlik bilgisi cekiyor.1 Yontem kaba degil ve bu nedenle tehlikeli. Kotu uzanti, chatgpt.com sayfasinda calisan JavaScript akisina giriyor. window.fetch cagrilarini izliyor, yetki basligini yakaliyor, ardindan bunu kendi sunucusuna gonderiyor. Kullanici o anda normal bir sekmede yazmaya devam ediyor. Ekranda kirik bir sey gormedigi icin saldiri uzun sure fark edilmiyor.
Kilit tarayicidaydi.
Bu token ele gecince saldirganin eline parola gecmesi gerekmiyor. Iki adimli dogrulamayi da atlayabiliyor, cunku zaten acik bir oturumun kimligini tasiyor. LayerX'in anlatimi net: boylece sohbet gecmisi, metadata ve bagli bazi sistemlere ait icerikler gorulebiliyor.1 Teknik olarak model kirilmiyor, hesabin oturumu kopyalaniyor.
Hesaplar nasil devralindi?
Vakada iki ayri katman var. Birinci katman, dogrudan ChatGPT uzantilari gibi gorunen paketler. LayerX burada en az 16 varyant buldu ve cogunun ayni davranisi tekrar ettigini yazdi.1 Ikinci katman ise daha genis bir tedarik zinciri saldirisi: Chrome Web Store'da guncellenen bazi uzantilara araya kotu kod enjekte edilmesi. Ars Technica'nin topladigi verilerde 33 uzanti ve yaklasik 2,6 milyon cihaz etkisi raporlaniyor.2
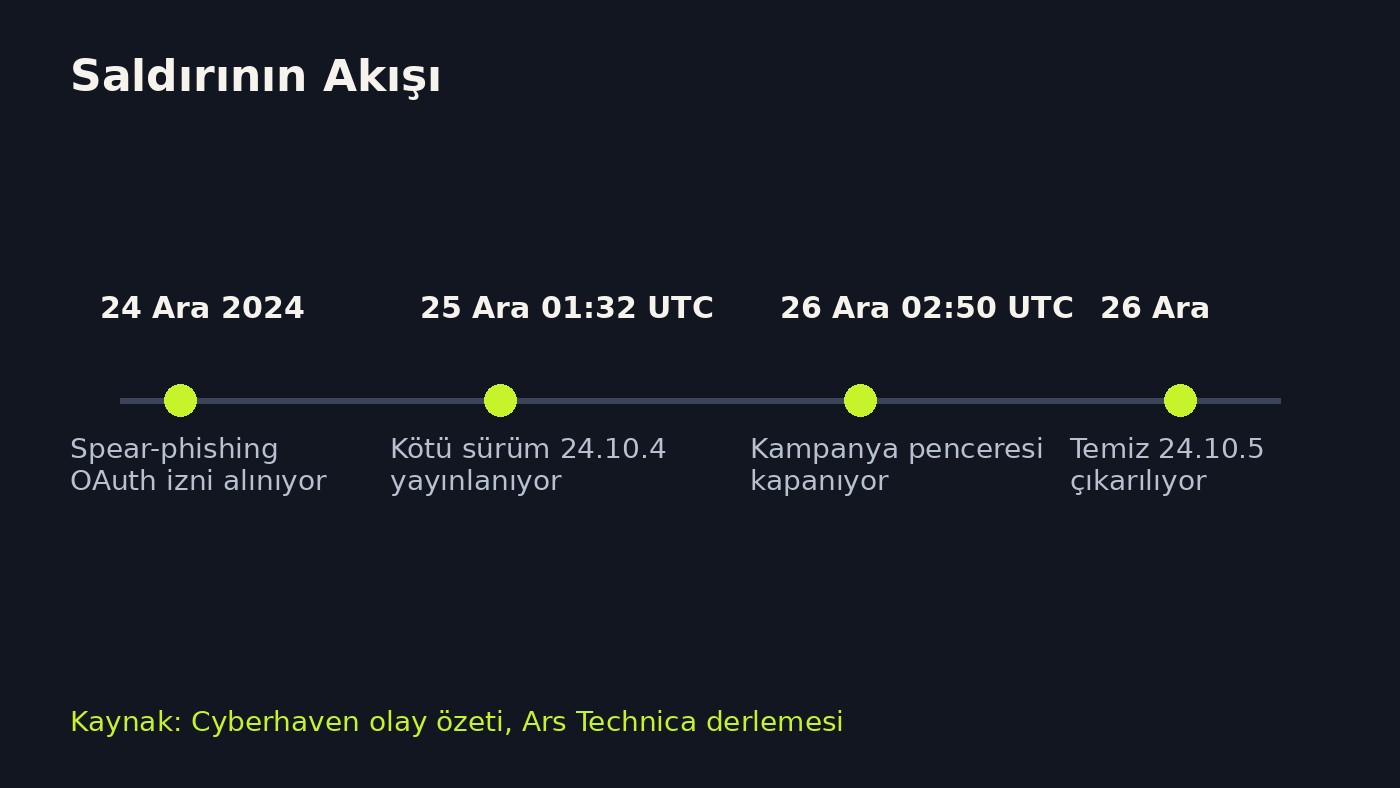
Bu ikinci hatta Cyberhaven ornegi kritik bir ders birakti. Olay penceresinde yayinlanan 24.10.4 surumu daha sonra temizlendi, yerine 24.10.5 cikti. Ama saldiri boyunca acik kalan tarayicilar, otomatik guncelleme ile kotu surumu alip calistirabildi.2 Yani zincirde tek bir yonetici hesabinin oltaya dusmesi, binlerce istemciye dokunabildi.
- 16 uzanti
- LayerX'in ayni kampanyaya bagladigi ChatGPT odakli uzanti sayisi.LayerX, 2026
- 2,6 milyon cihaz
- Ars Technica derlemesinde gecen, iki kampanya toplaminda etkilenmis cihaz buyuklugu.Ars Technica, 2025
- 24.10.4
- Cyberhaven olayinda kotu kod iceren surum etiketi; daha sonra 24.10.5 ile degistirildi.Ars Technica, 2025
Neden bu kadar kolay calisti?
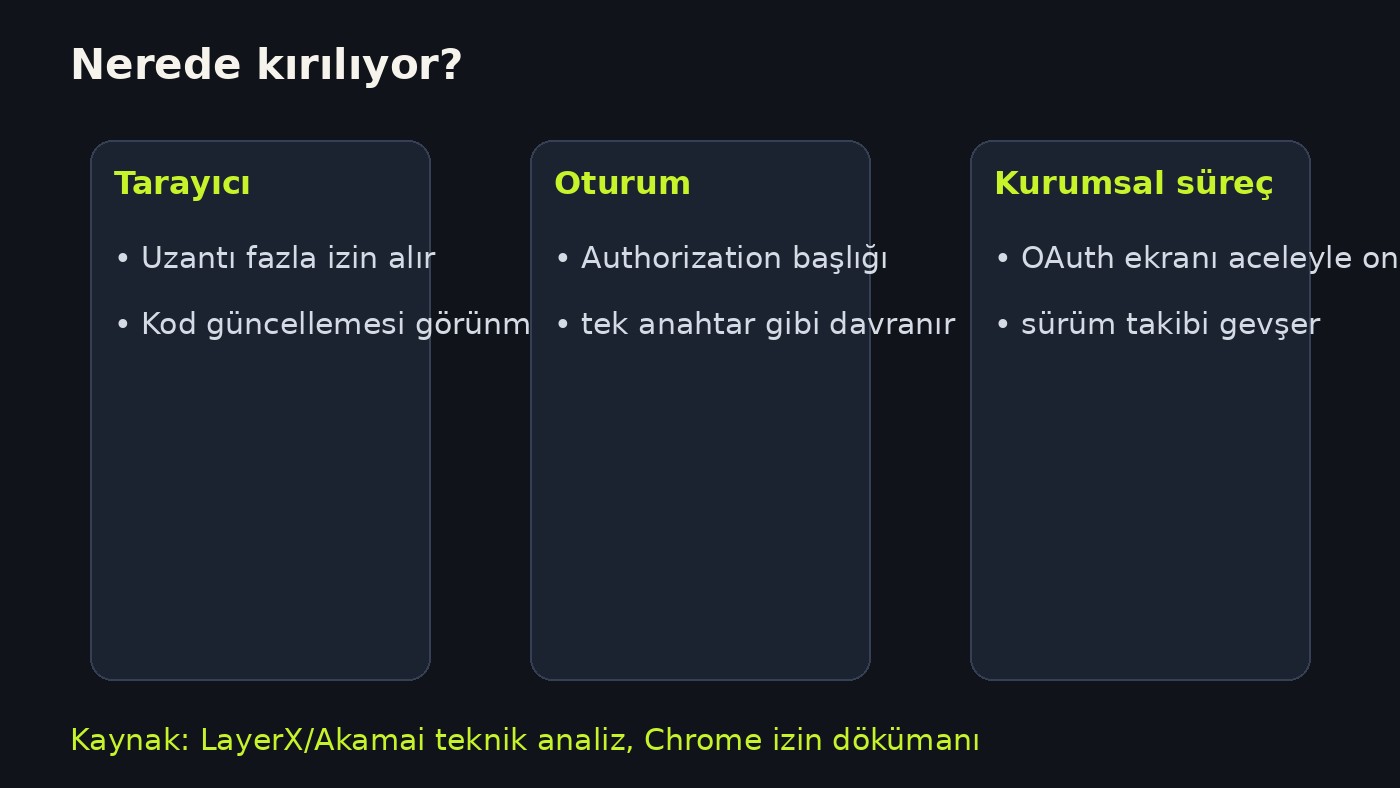
Tarayici uzantisi, kullaniciya minicik bir arac gibi gorunur. Arka planda ise yetki seviyesi yuksektir. Sayfayi okuyabilir, ag isteklerini izleyebilir, bazen gelen-giden veriyi degistirebilir. Chrome'un kendi yardim metni bile bunu acik yaziyor: uzantiya "okudugu ve degistirdigi" site erisimini sen veriyorsun, ister tum sitelerde ister tek tek.3 Guven zinciri burada kiriliyor.
Kurumsal ortamda ikinci risk, yayin surecine verilen OAuth izinleri. Saldirgan bir gelistiriciyi sahte uyariyla yanlis ekrana yonlendirirse, koddan cok daha guclu bir yetki aliyor: magazaya yeni surum yukleme yetkisi. Ars Technica'daki timeline bunu adim adim gosteriyor.2 Sonrasinda saldiri kodu, normal bir update gibi dagiliyor.
Kurumsal ekipler icin pratik kontrol listesi
Guvenlik ekibinin masasi icin teknik olmayan ama uygulanabilir bir cerceve var. Birincisi, uzanti kabul politikasi sadece "izinli/izinsiz" degil, "izinli surum" mantiginda tutulmali. Cok kurumda liste ad bazinda duruyor. Bu yaklasim, ayni uzantinin yarin cikan riskli surumunu otomatik olarak guvenli sayiyor. Surum pimi yapilmadiginda saldirganin dagitim hizi savunmadan daha yuksek kaliyor.
Ikincisi, kritik web uygulamalarinda uzanti erisimi katmanli olmali. Kimlik, odeme, CRM ve kod depolari ayni tarayici profiline yigilinca risk toplaniyor. Profil ayrimi, her gun konusulan ama az uygulanan bir adim. Ayrica SIEM tarafinda tarayici kaynakli anomali alarmi yazilmali: kisa surede cok sayida yeni OAuth izin kaydi, tek bir uzanti kimliginden artan trafik, alisilmadik domainlere cikan POST istekleri gibi sinyaller gormezden gelinmemeli.
Ucuncusu, son kullanici tarafinda yalnizca farkindalik egitimi yetmiyor. "Sahte e-postaya tiklama" egitimi dogru ama eksik. OAuth izin ekraninin ne oldugu, neyin normal olmadigi ve hangi durumda guvenlik ekibine eskalasyon yapilacagi acik bir mini prosedurle anlatilmali. Bu adim sirketin en teknik olmayan biriminde bile isi degistiriyor, cunku saldiri giris noktasi cogu zaman orasi oluyor. Ayrica kurum ici iletisim kanalinda "supheli OAuth izni" icin tek bir acil etiket tanimlamak, olay bildirimini saatler yerine dakikalara indirebiliyor. Bu detay gozden kacinca ekipler oltayi fark etse bile hangi kayda bakacagini bilmiyor.
Bugun neyi farkli yapmak gerekiyor?
Ilk adim envanter. Hangi ekipte hangi uzanti var, hangi surume kadar izinli, bu liste canli tutulmadan risk yonetilmiyor. Ikinci adim izin daraltma. "Tum sitelerde" erisim isteyen her uzanti ayni kefeye konamaz. Gerektiginde sadece secili site ve secili an erisimi acmak, etkilenme capini ciddi bicimde kisaltir.3
Ucuncu adim, olay oldugunda panik listesi degil hazir prosedur. Otorotasyon, aktif oturum sonlandirma, API anahtari yenileme, log tarama. Bunlar olay gunu yazilmaz. Olaydan once dry-run ile denenir. TechCrunch'in aktardigi musteri bildiriminde de bu ton var: parola ve token dondur, loglari kontrol et, temiz surume gec.4
Bu hikayenin en faydali tarafi su: guvenlikte tek bir "buyuk acik" beklemene gerek yok. Kucuk bir uzanti, buyuk bir hesabin anahtari olabiliyor. LayerX'in raporu, "model guvensiz" tartismasini bir adim geri cekiyor ve dikkati daha basit bir yere getiriyor: tarayicidaki guven zinciri. 26 Ocak 2026 tarihli LayerX bulgusunda ilk kampanyanin toplam gorunen kurulumu yaklasik 900 olarak yazilsa da yontemin kendisi buyuk kampanyalara acik bir sablon olarak duruyor.1
Dipnotlar ve Kaynaklar
- Natalie Zagarov (LayerX, Akamai) (26 Ocak 2026). How We Discovered A Campaign of 16 Malicious Extensions Built to Steal ChatGPT Accounts. Token yakalama akisi, MAIN world calisma modeli ve IOC listesi. layerxsecurity.com ↩
- Dan Goodin (Ars Technica) (3 Ocak 2025). Time to check if you ran any of these 33 malicious Chrome extensions. 33 uzanti, 2.6 milyon cihaz, Cyberhaven 24.10.4->24.10.5 sureci ve OAuth phishing zinciri. arstechnica.com ↩
- Google Chrome Web Store Help. Install and manage extensions. Uzanti izinleri, site erisim seviyeleri ve guvenli kurulum notlari. support.google.com ↩
- Zack Whittaker (TechCrunch) (27 Aralik 2024). Cyber firm's Chrome extension hijacked to steal user passwords. Etkilenen musterilere giden yonlendirmeler ve oturum/token riski aciklamasi. techcrunch.com ↩
Bu icerik bilgi amaclidir; kurumsal olay mudahele plani yerine gecmez.
Kerem
Istanbul'da yasiyor. Teknoloji yaziyor.